
Яндекс 360
Яндекс 360 (https://360.yandex.ru) — виртуальное рабочее пространство, которое включает в себя персональные сервисы.
Подключение Яндекс 360 к Blitz Identity Provider выполняется по протоколу SAML и состоит из двух этапов:
В инструкции для примера указано, что Blitz IDP установлен на домене https://login.company.com. Уточните ваш адрес перед применением инструкции.
Этап 1. Настройки на стороне Яндекс 360
https://login.company.com/blitz/saml/profile/SAML2/Redirect/SSO
Издатель поставщика удостоверений: https://login.company.com/blitz/saml
Проверочный сертификат: укажите сертификат Blitz из метаданных. Для этого пройдите по ссылке https://login.company.com/blitz/saml/profile/Metadata/SAML, откройте XML документ с метаданными и найдите раздел <ds:X509Certificate>. Например:
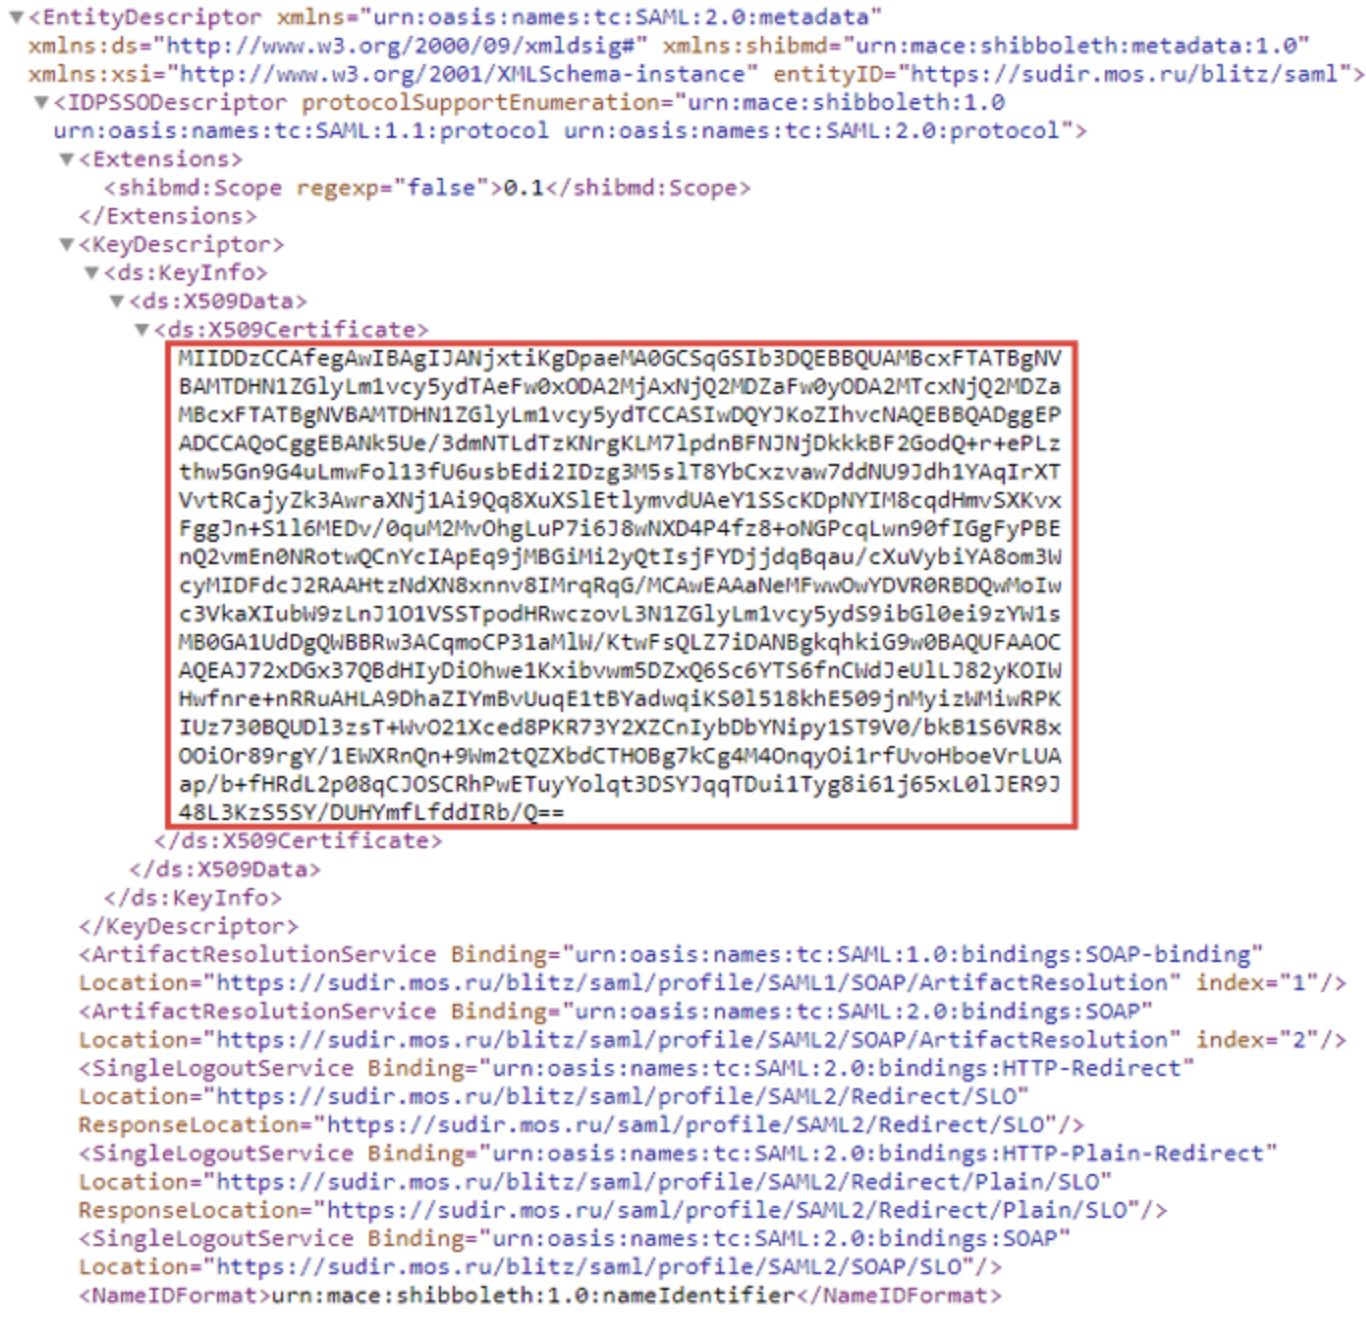
Скопируйте сертификат и Вставьте его в поле в PEM-формате:
-----BEGIN CERTIFICATE-----
  <значение сертификата>
-----END CERTIFICATE-----
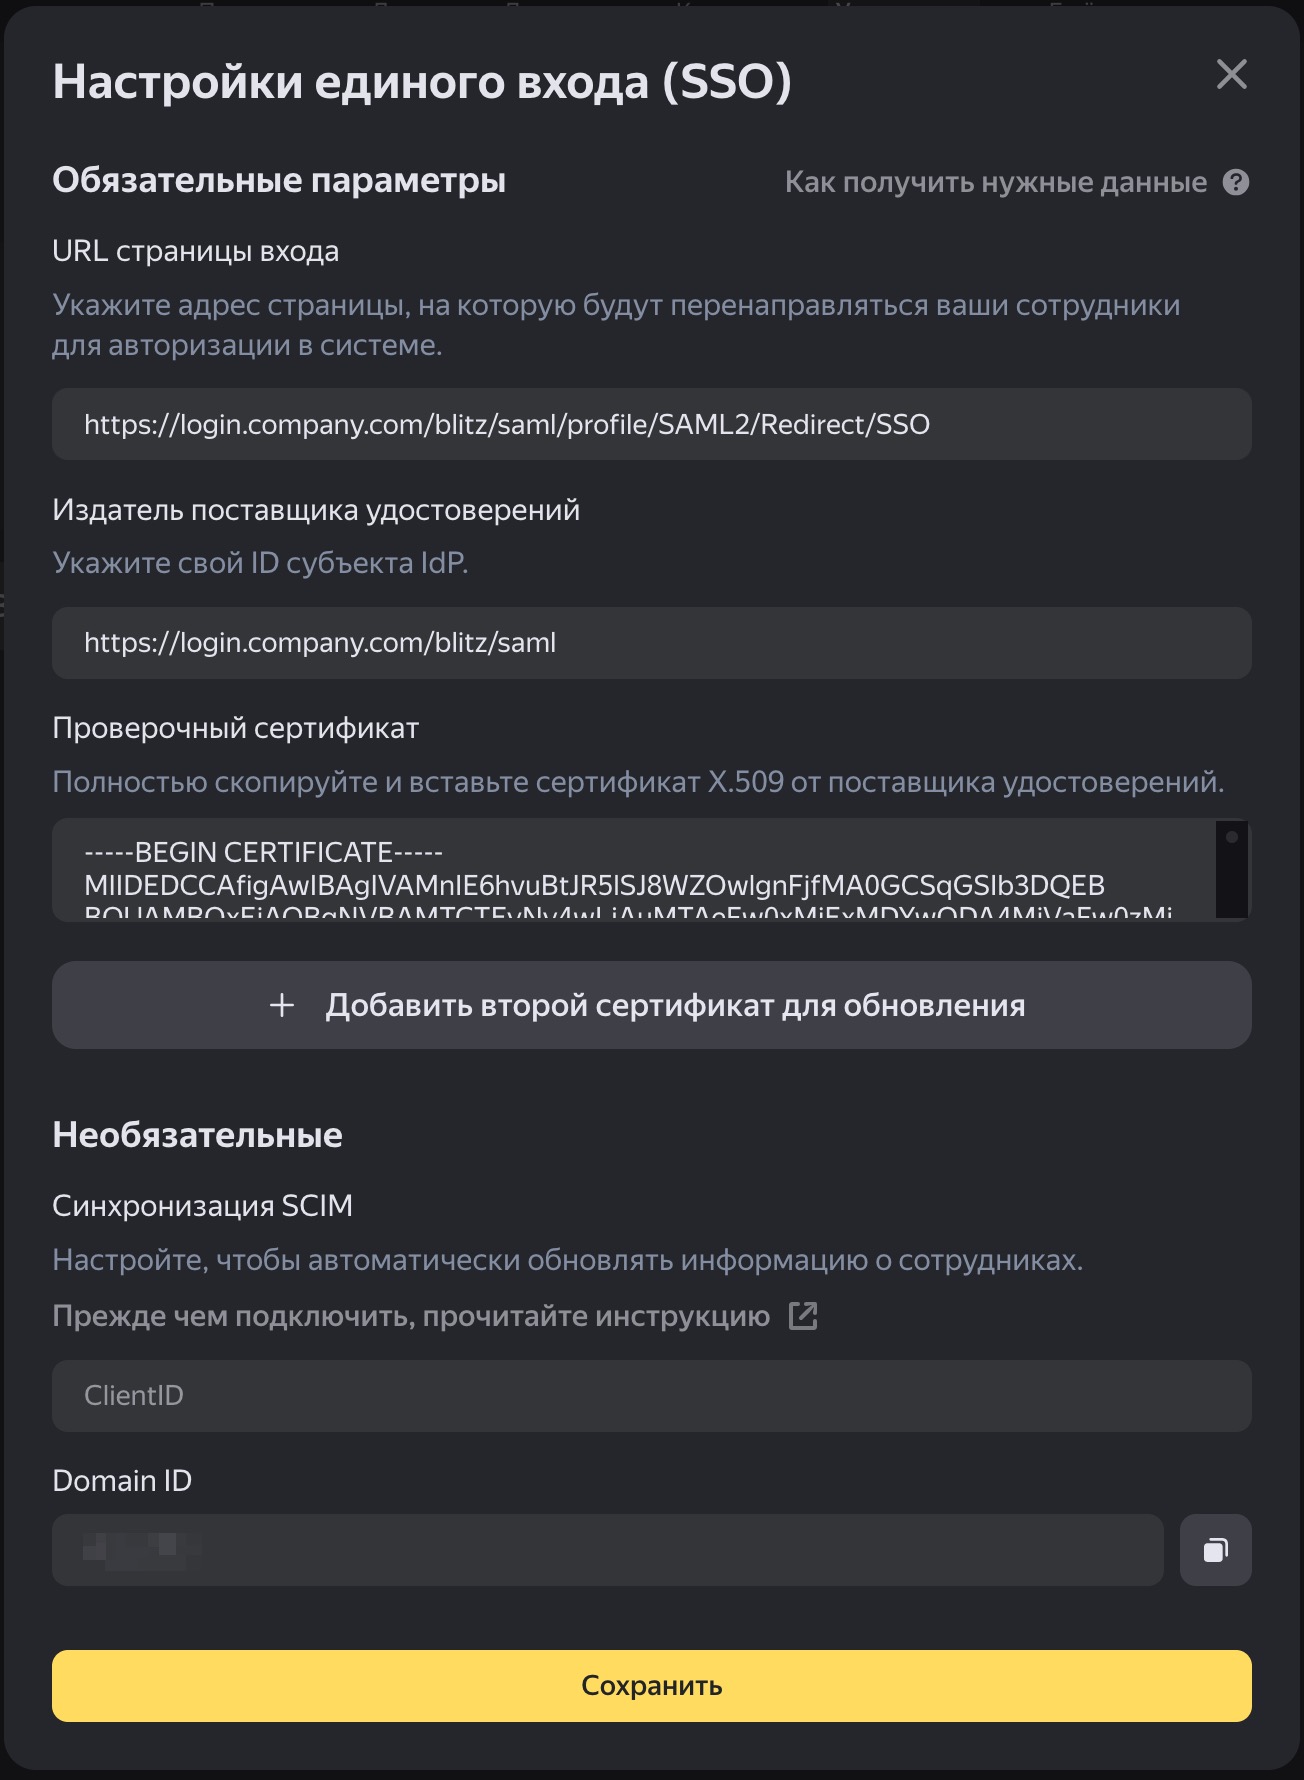
Этап 2. Настройки на стороне Blitz Identity Provider
В консоли управления Blitz Identity Provider перейдите в раздел SAML и выполните следующие действия:
email given_name family_name. Выберите их из выпадающего списка.
После каждого заполнения свойств атрибутов нажмите Добавить.
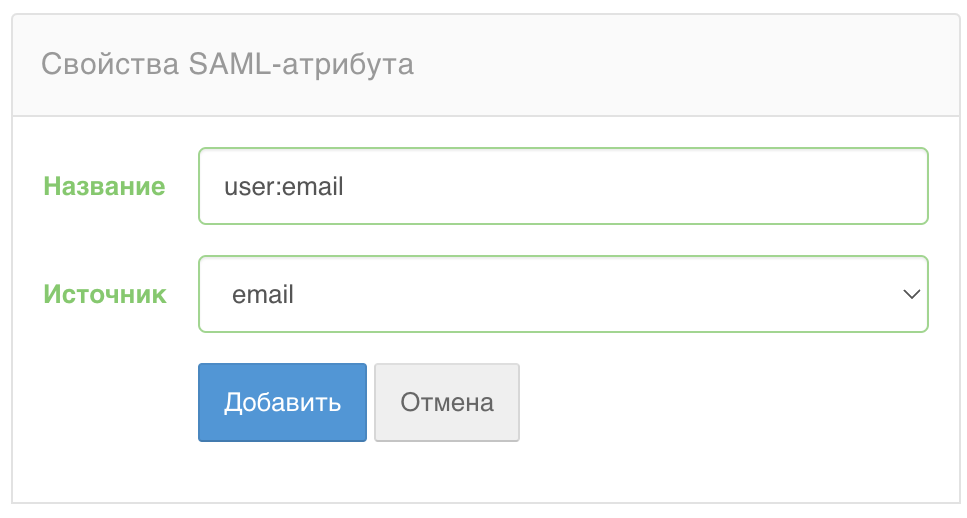
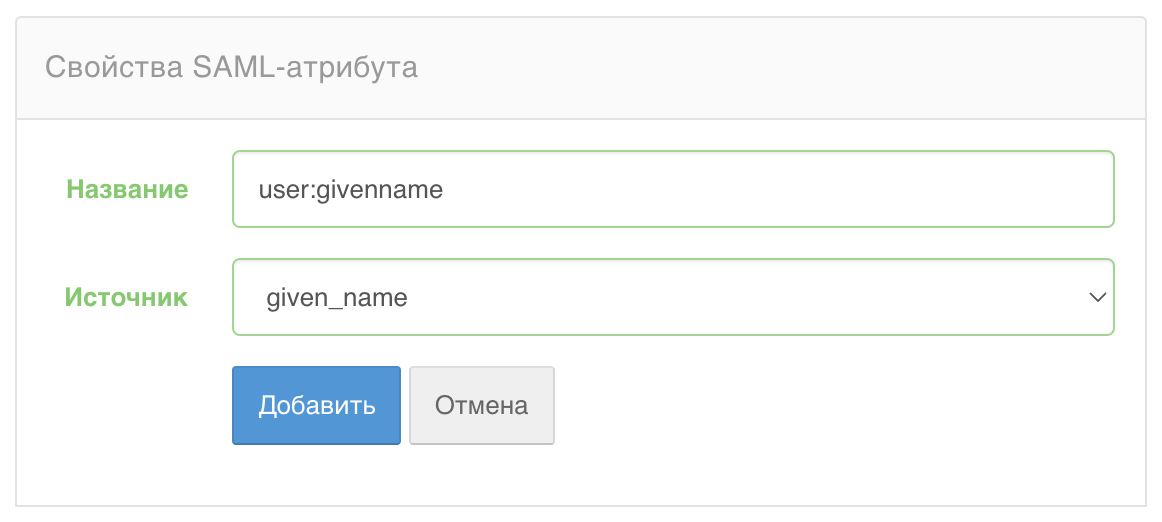
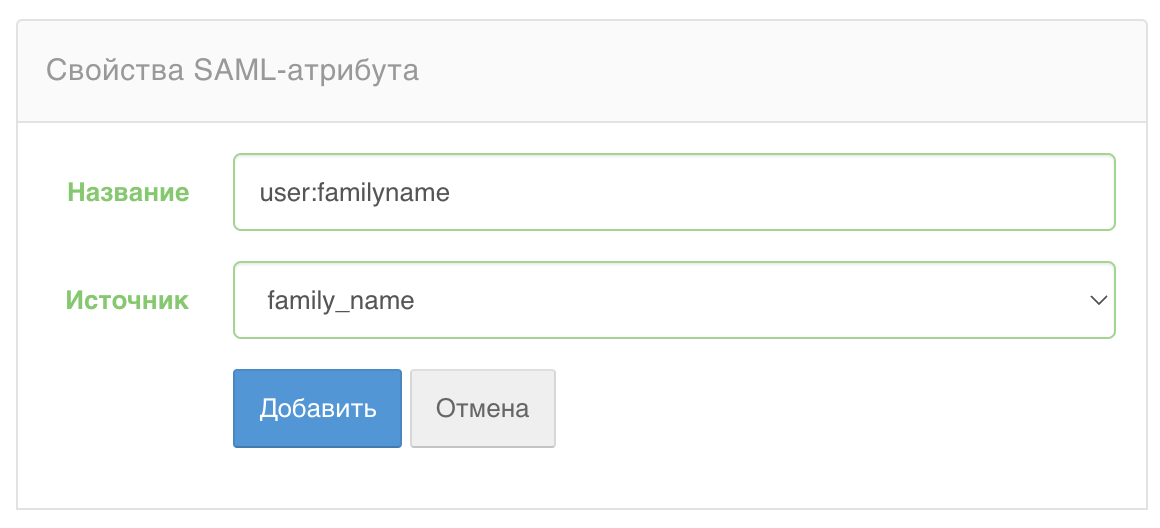
Свойства для каждого атрибута
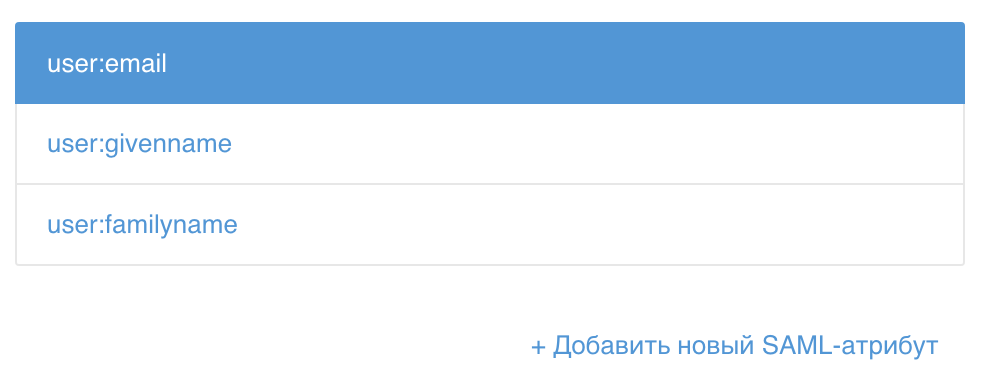
Список атрибутов после добавления
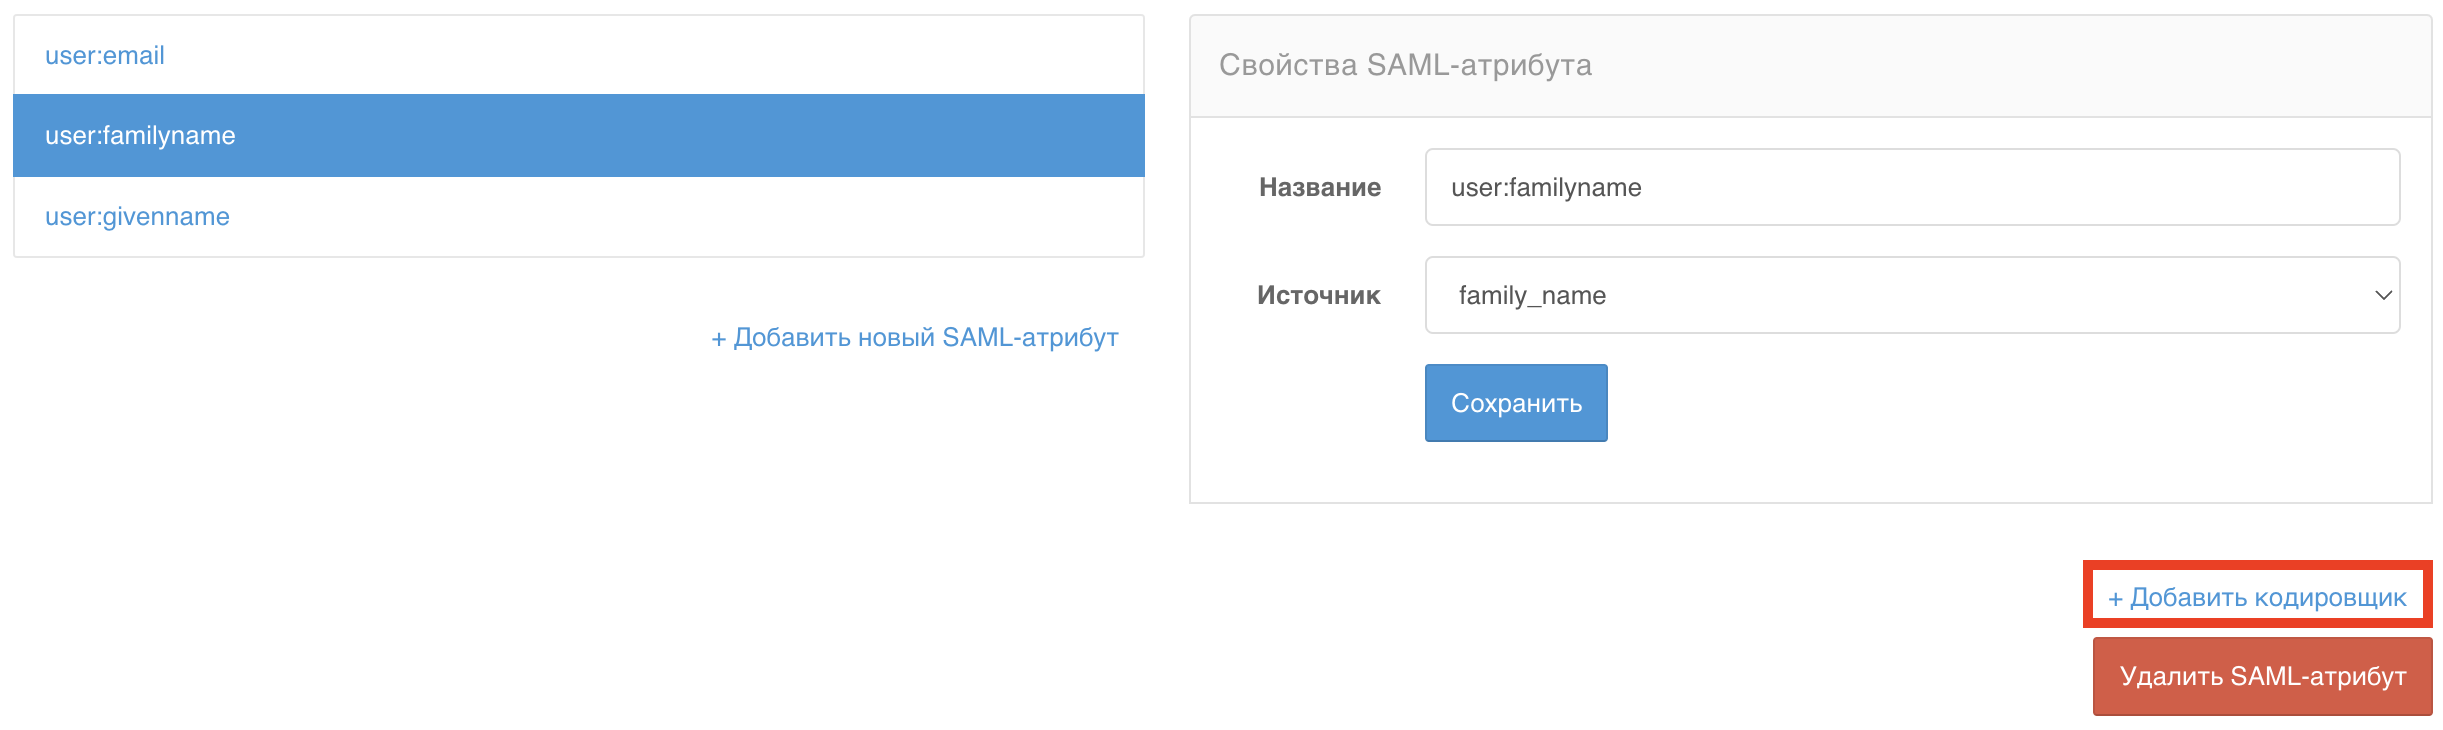
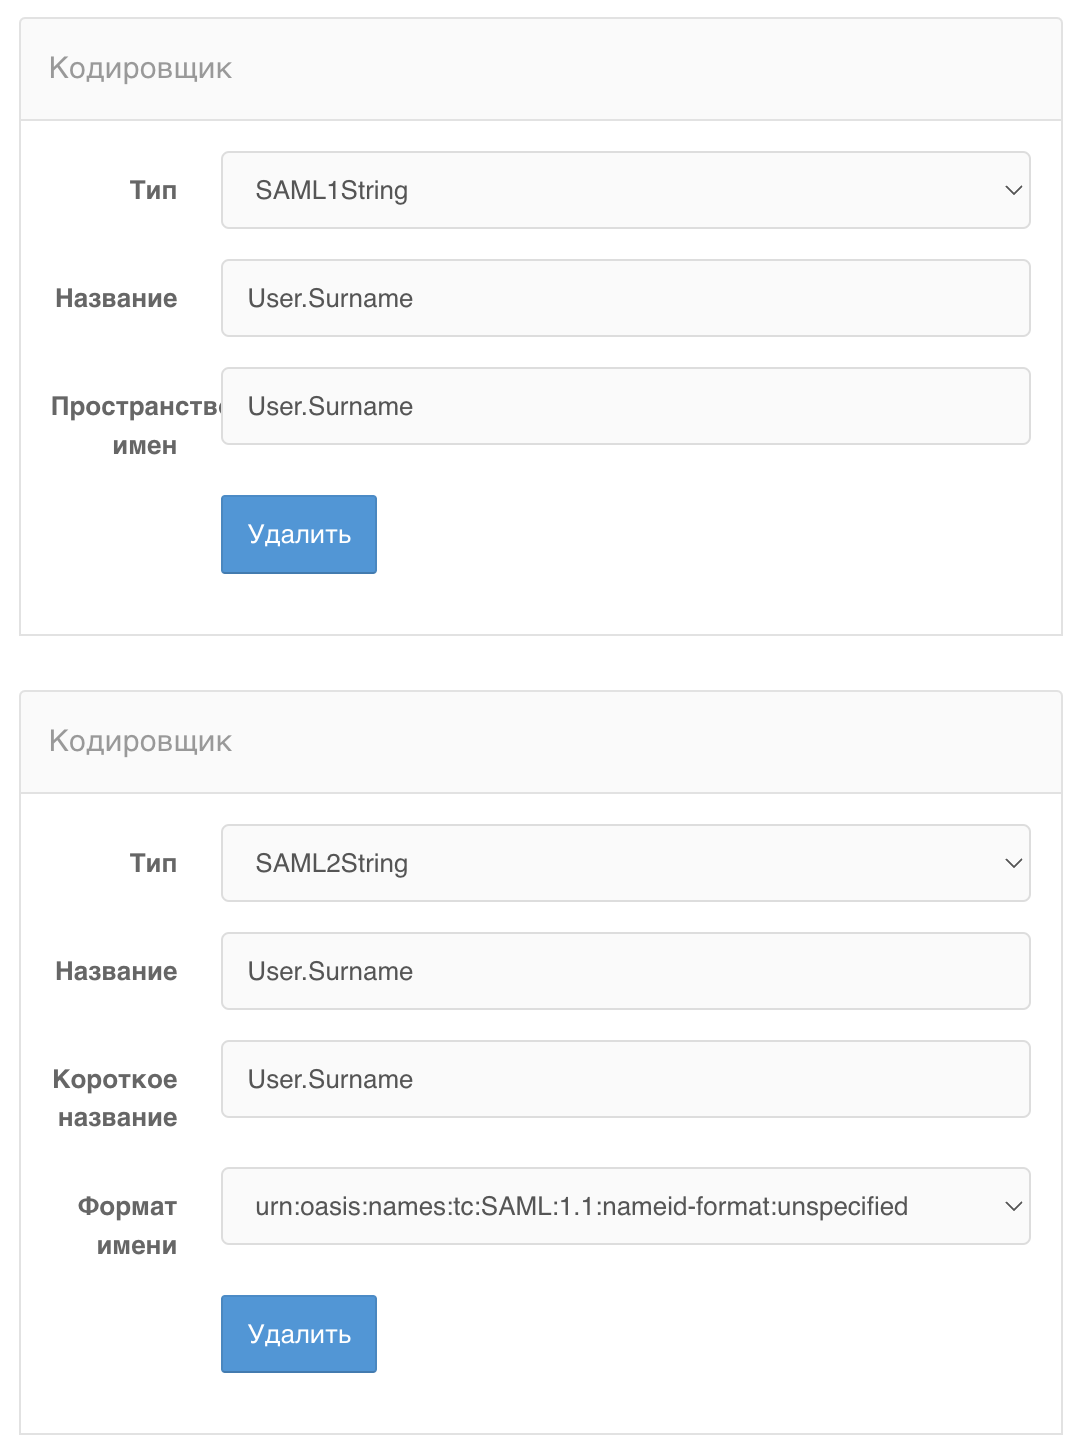
SAML1String и SAML2String. В зависимости от передаваемого атрибута пользователя кодировщику присваивается название User.EmailAddress, User.Firstname или User.Surname соответственно.
Задайте настройки кодировщика по аналогии с приведенным ниже примером:
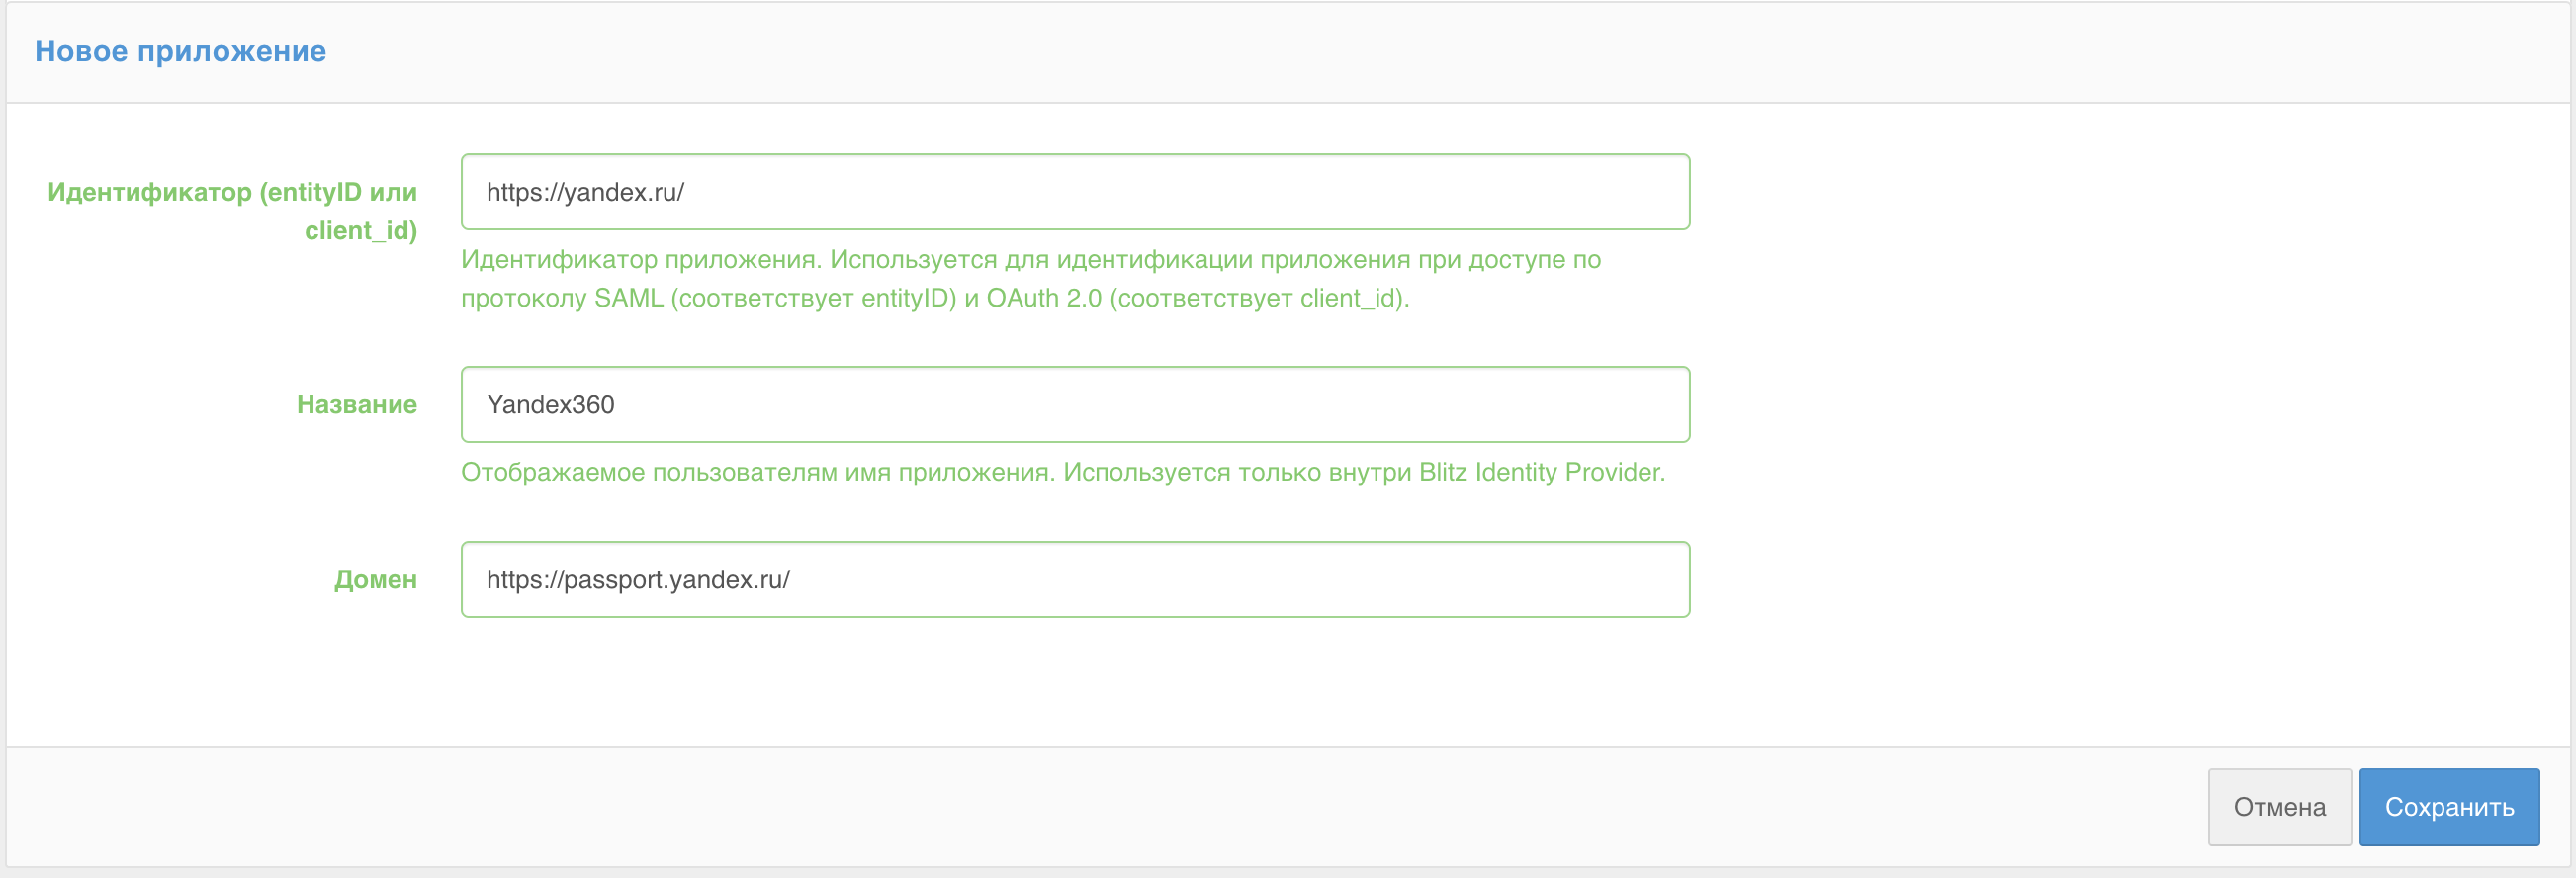
https://yandex.ru/
Название: укажите название приложения, которое видно только внутри Blitz. Например, Yandex360.
Домен: https://passport.yandex.ru/
 у предложения Яндекс360 и отредактируйте параметры приложения:
Протоколы: выберите SAML и нажмите Сконфигурировать
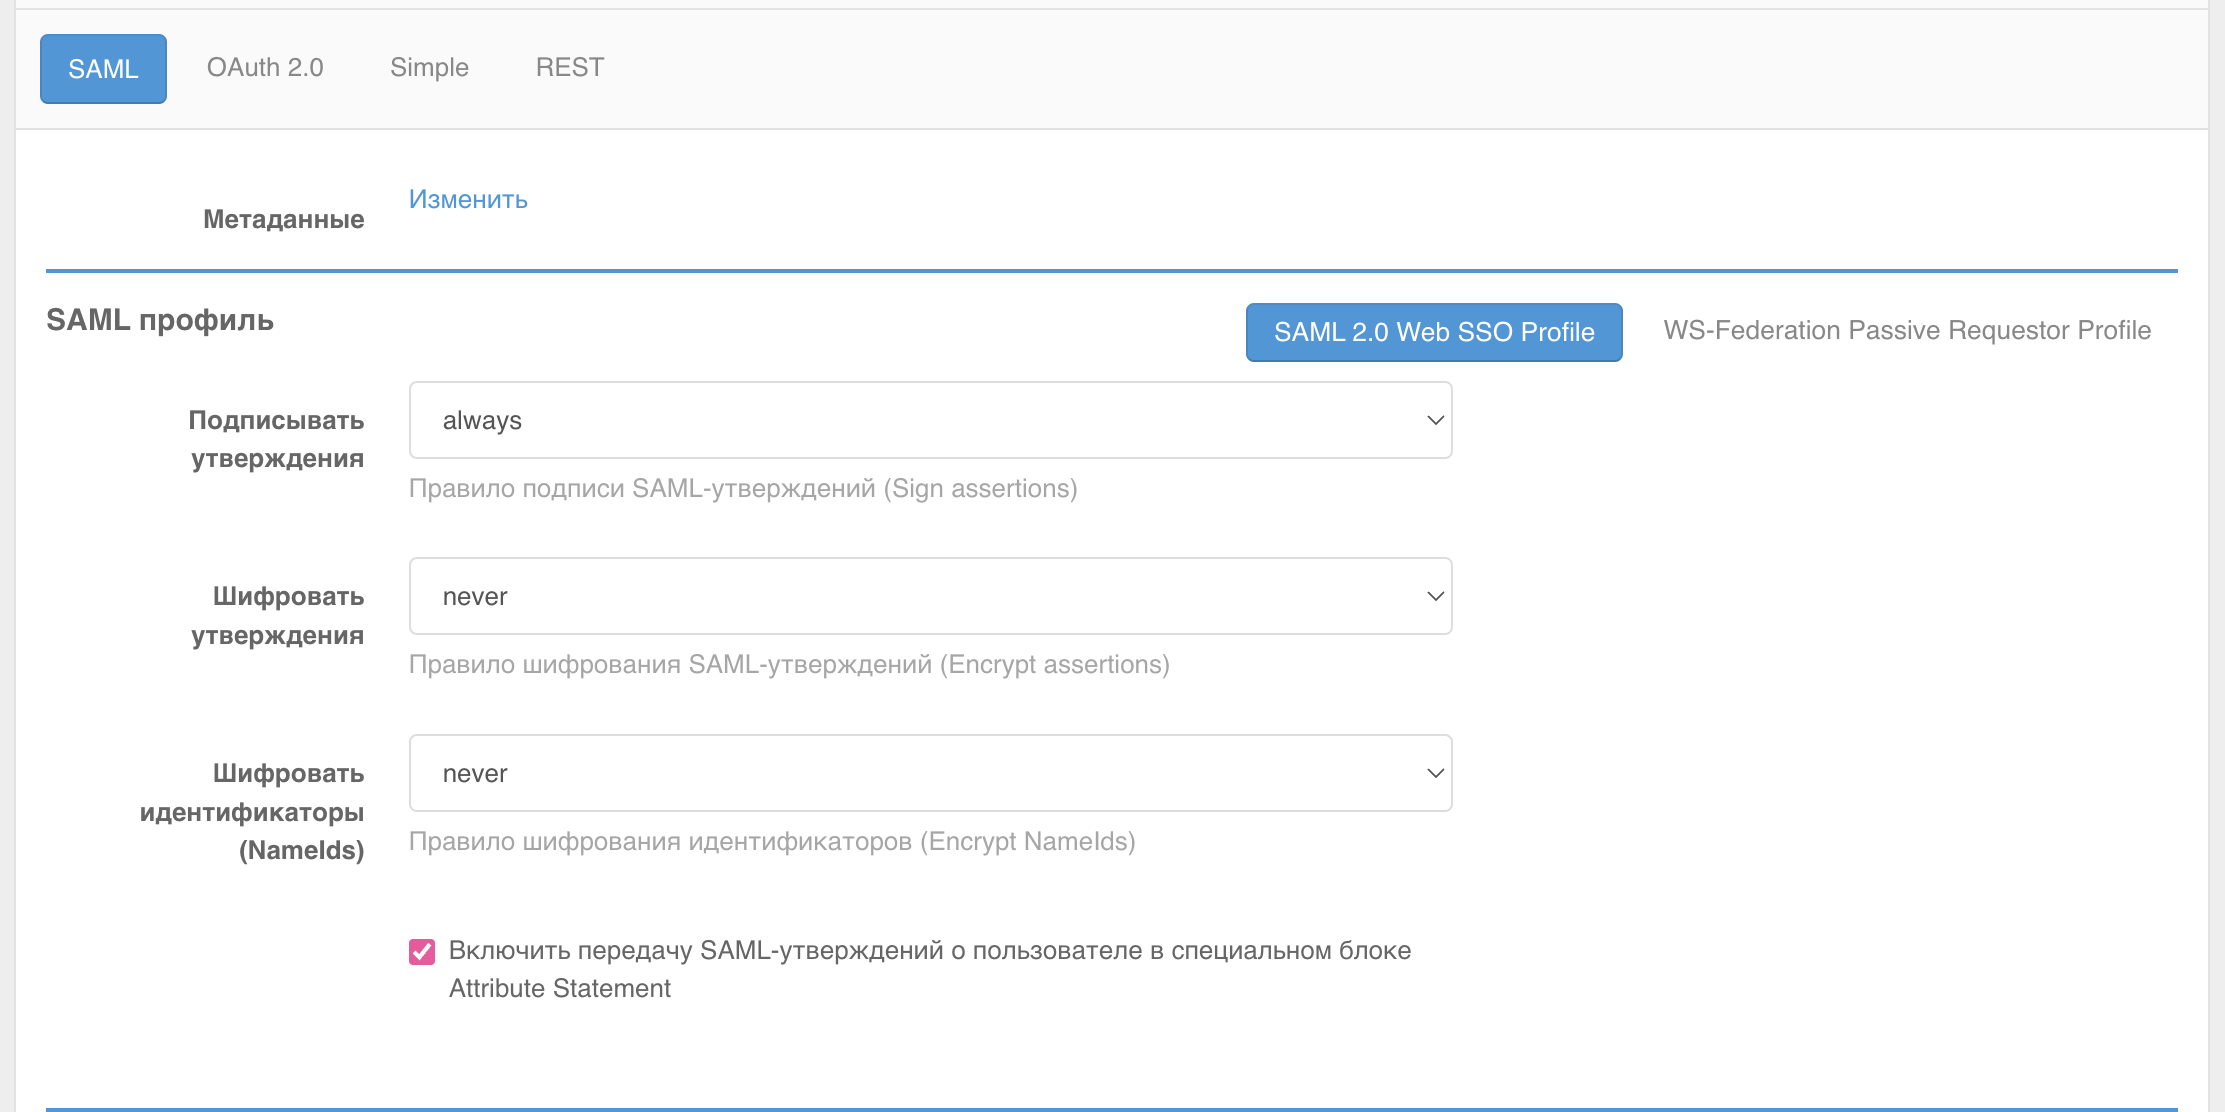
Выберите SAML 2.0 Web SSO Profile и нажмите Сконфигурировать. Установите следующие настройки:
always
Шифровать утверждения: never
Шифровать идентификаторы (NameIds): never
Включить передачу SAML-утверждений о пользователе в специальном блоке AttributeStatement: установить флажок.

<?xml version="1.0" encoding="utf-8"?>
<md:EntityDescriptor xmlns:md="urn:oasis:names:tc:SAML:2.0:metadata"
                     xmlns:ds="http://www.w3.org/2000/09/xmldsig#"
                     entityID="https://yandex.ru/">
    <md:SPSSODescriptor protocolSupportEnumeration="urn:oasis:names:tc:SAML:2.0:protocol">
    <md:AssertionConsumerService index="1" isDefault="true"
                                 Binding="urn:oasis:names:tc:SAML:2.0:bindings:HTTP-POST"
                                 Location="https://passport.yandex.ru/auth/sso/commit"/>
</md:SPSSODescriptor>
</md:EntityDescriptor>
После прохождения всех шагов рекомендуем проверить корректность входа в Яндекс 360:
https://passport.yandex.ru/auth