
Подключение AD FS как клиент (Service Provider) для Blitz IDP
Настройка
AD интеграцииFS (Active Directory Federation Services) - компонент Windows Server, обеспечивающий федеративное управление удостоверениями и доступом. Он позволяет использовать единый вход (SSO) для безопасного доступа к внешним веб-приложениям, облачным сервисам и ресурсам партнеров, используя учетные данные корпоративной Active Directory
Основная настройка интеграции заключается в обмене файлами метаданных с параметрами подключения между AD FS и Blitz IDP:
- URL метаданных Blitz IDP: https://login.company.com/blitz/saml/profile/Metadata/SAML
- URL метаданных AD FS: https://adfs.company.com/FederationMetadata/2007-06/FederationMetadata.xml
Настройка
Подключение AD FS к Blitz Identity Provider выполняется по протоколу SAML и состоит из двух этапов:
Этап 1. Настройки на стороне AD FS
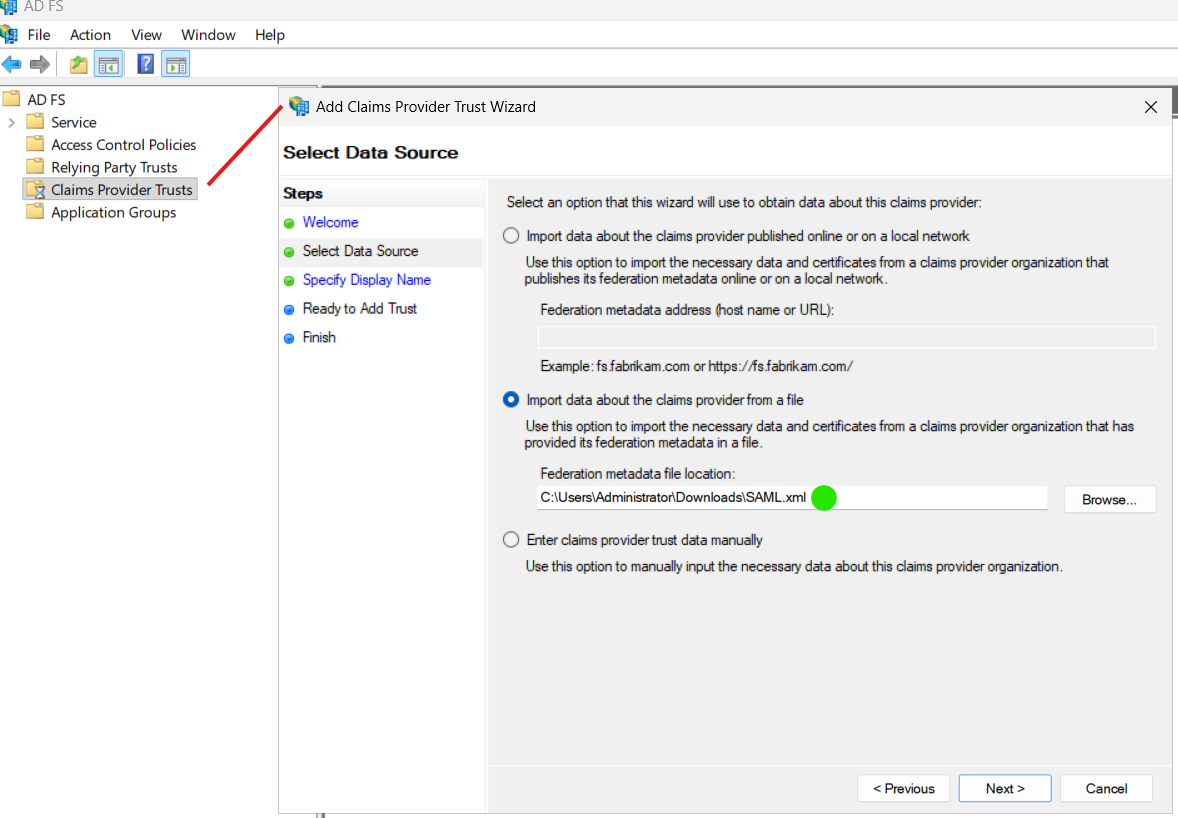
1. В оснастке управления AD FS необходимо добавить внешний провайдер, данные для настройки импортируйте из файла метаданных Blitz IDP. Название на следующем шаге - произвольное, например - Blitz IDP.
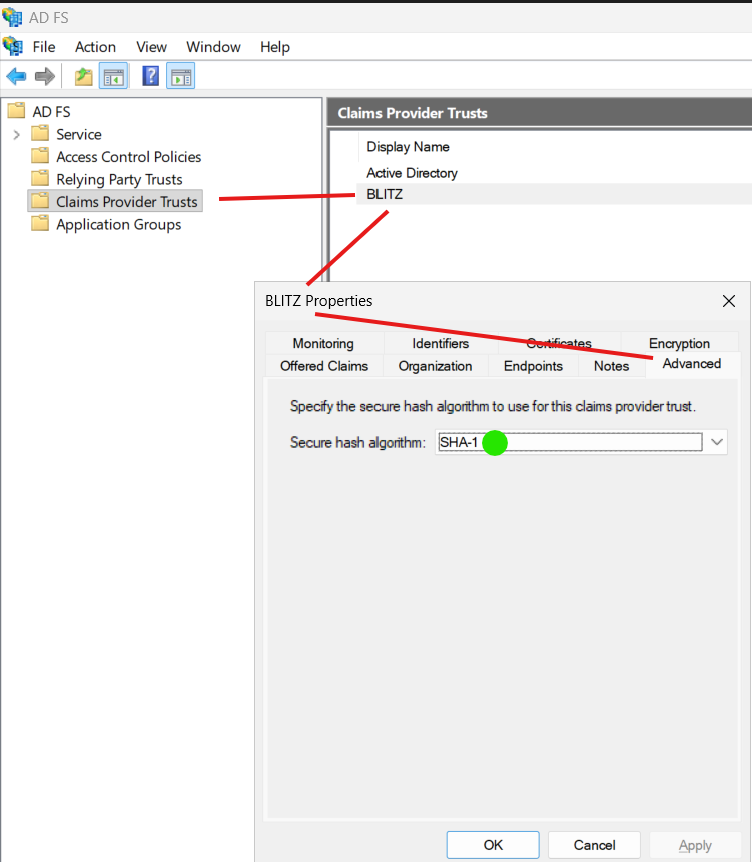
2. После создания провайдера в его настройках необходимо изменить алгоритм хэширования на SHA-1 .
Настройка
Этап 2. Настройки на стороне Blitz IDP .
1. В Консоли администратора cоздайте новое приложение с идентификатором http://adfs.company.com/adfs/services/trust (проверить идентификатор можно в метаданных ADFS, значение параметра "entityID"entityID) и значением домена adfs.company..com.com
2. После создания приложения необходимо сконфигурировать протокол SAML:
SAML профиль: выберите SAML 2.0 Web SSO Profile, и задайте параметры:
- Подписывать утверждения -
always - Шифровать утверждения -
never - Шифровать идентификаторы (NameIds) -
never
3. Отметьте чек-бокс "Включить передачу SAML-утверждений о пользователе в специальном блоке Attribute Statement"Statement.
Атрибуты пользователя: указать атрибуты, которые необходимо передавать в AD FS. О настройке самих атрибутов - далее в стетье.
Этап 3. Настройка передачи атрибутов Blitz IDP -> ADFS -> Приложение
Есть две схемы передачи атрибутов из Blitz IDP в Клиентское приложение через ADFS. Их можно использовать как совместносовместно, так и по отдельности:
- Вариант 1. AD FS работает просто как "передатчик" - присланный из Blitz IDP атрибут передает в клиентское приложение с таким же или измененным названием.
- Вариант 2. Blitz передает определенный атрибут (с именем http://schemas.microsoft.com/ws/2008/06/identity/claims/windowsaccountname и значением ДОМЕН\пользователь), по которому ADFS может найти пользователя в AD и отправить в клиентское приложение атрибуты из AD этого пользователя. Этот вариант менее затратный, т.к. не потребует настройки передачи всех атрибутов из Blitz, настройки их приёма в ADFS и изменения настроек всех клиентских приложений ADFS на новые атрибуты.
Ниже рассмотрим как настроить оба способа.
Вариант 1. Передача атрибута В Blitz IDP
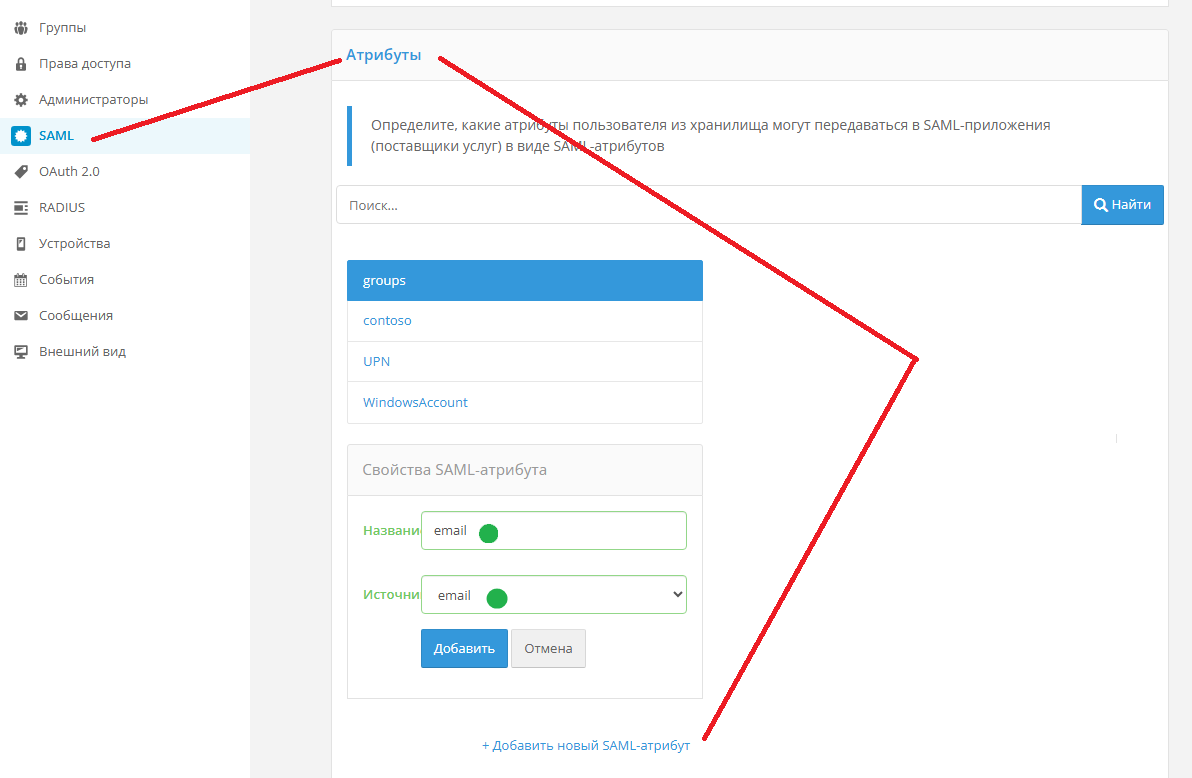
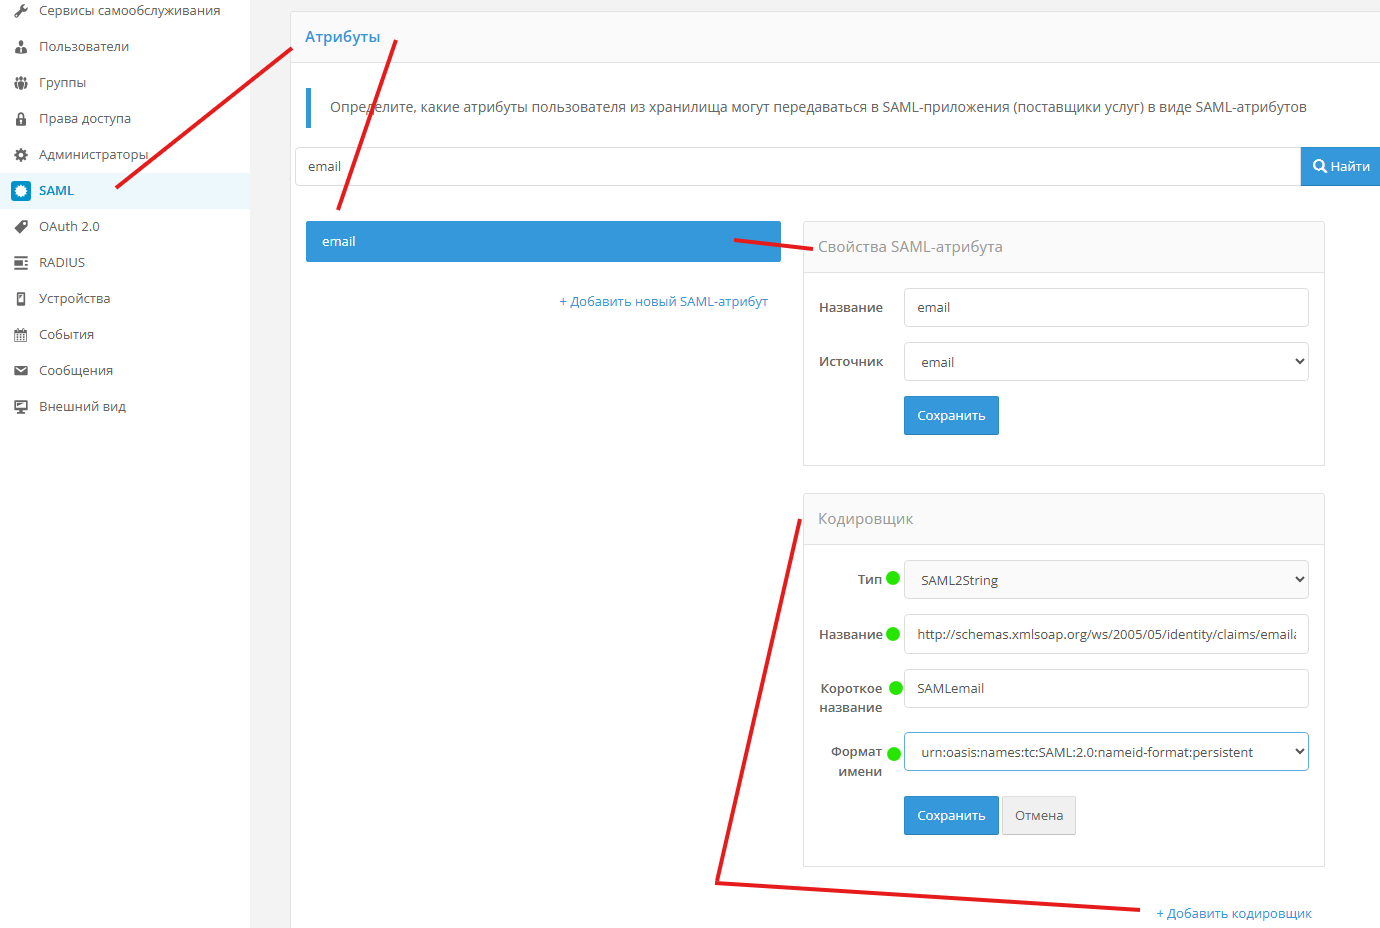
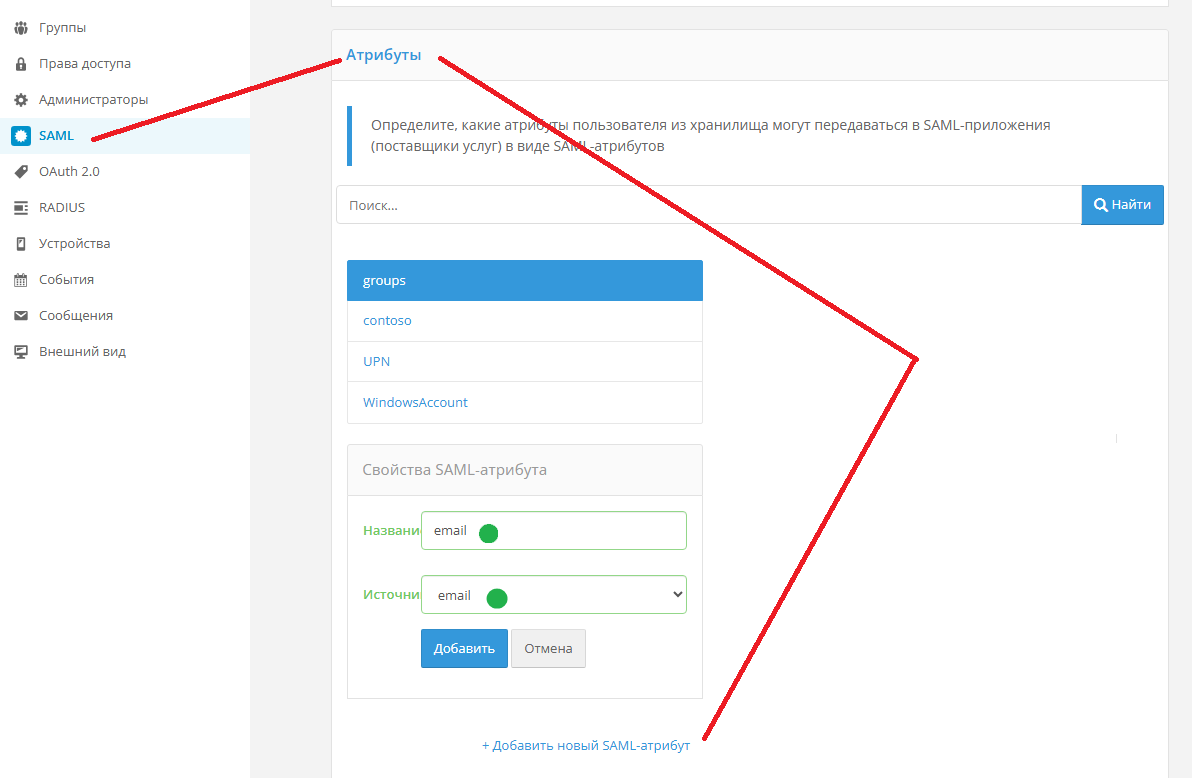
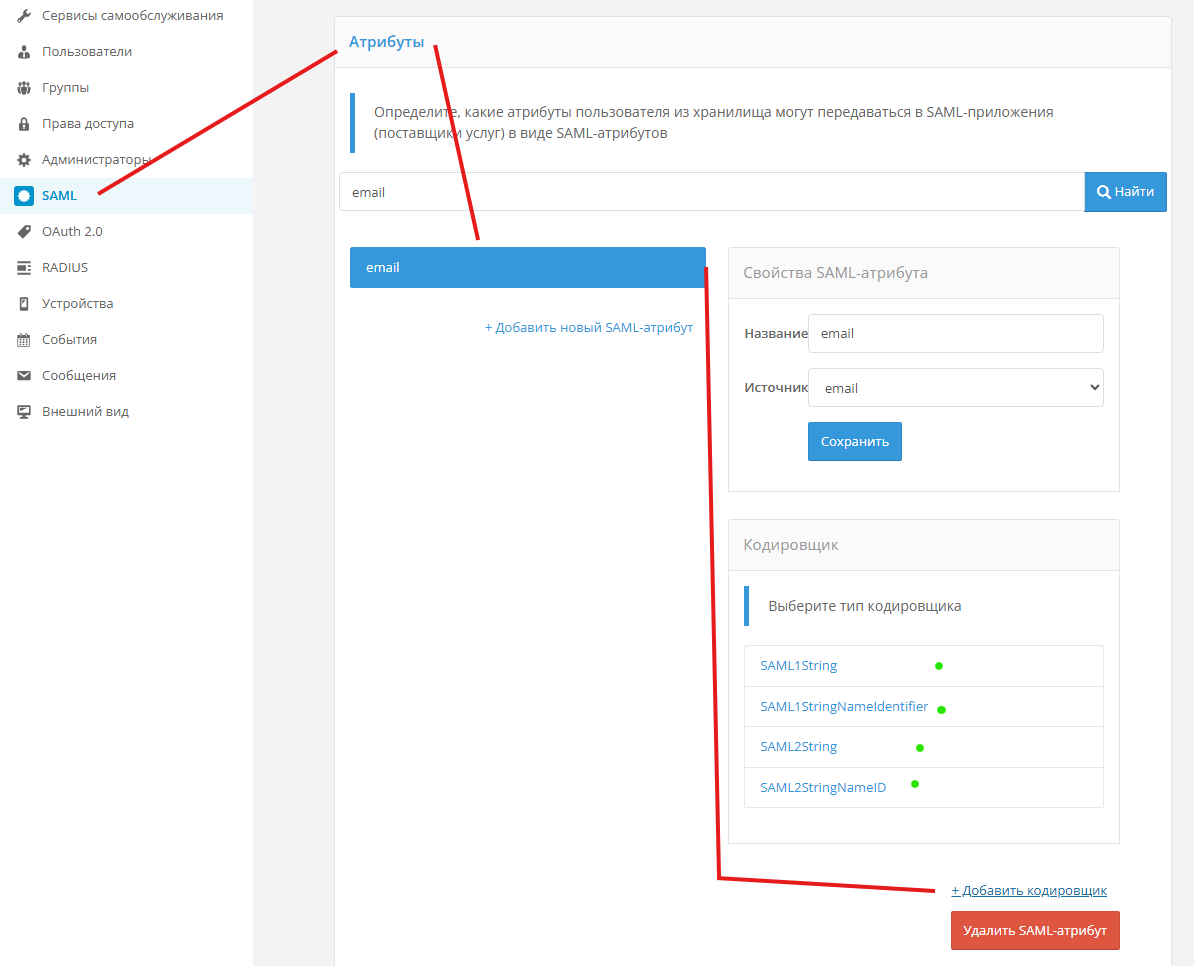
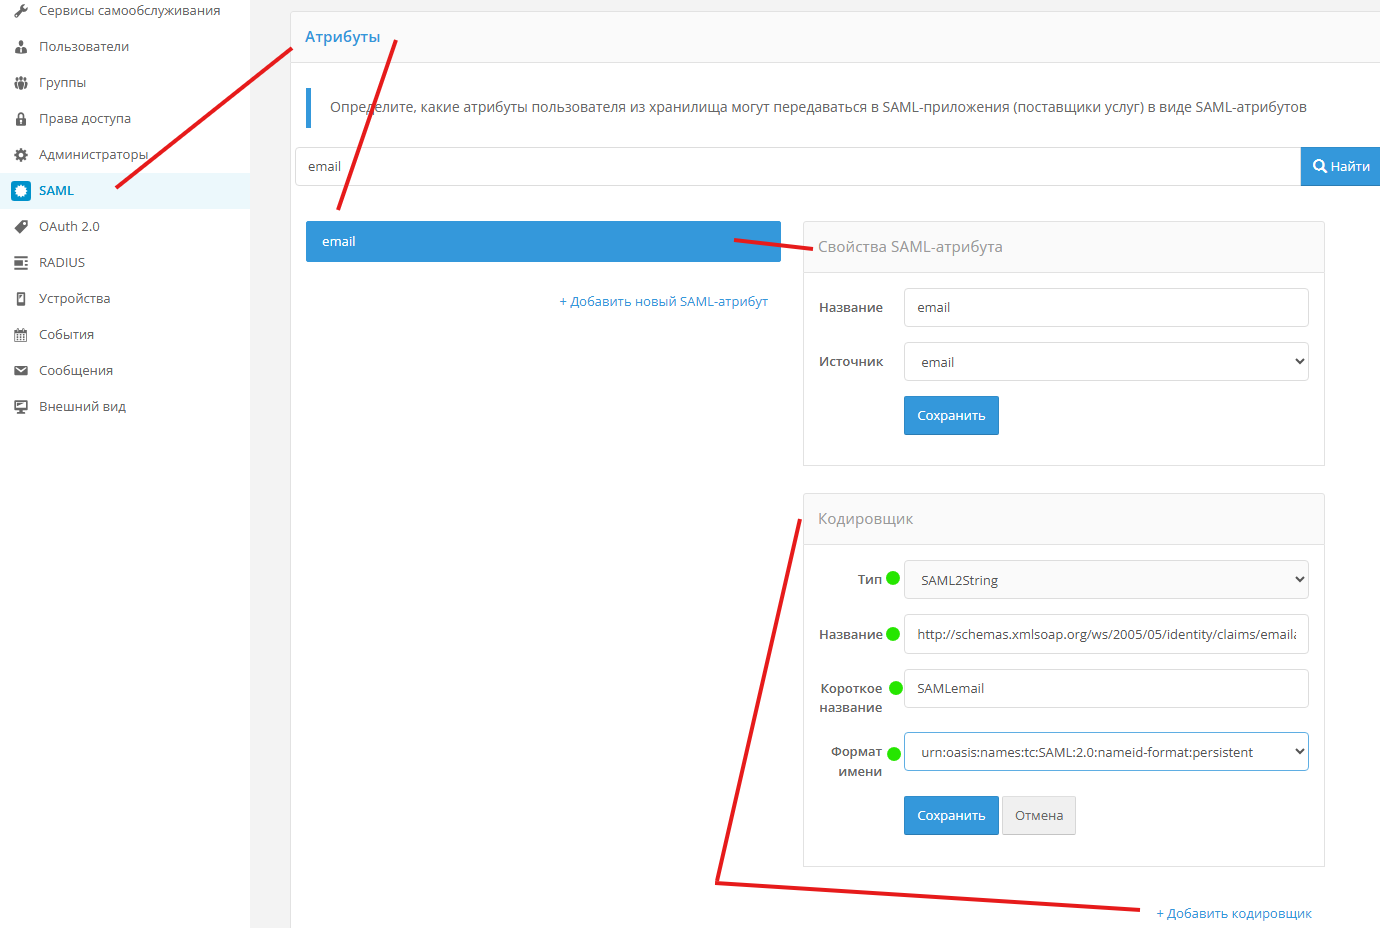
- В SAML помимо значения атрибута передается еще и его тип. Для вновь созданного SAML атрибута необходимо настроить как минимум один кодировщик, иначе атрибут передан не будет. Для AD FS нужно выбирать кодировщик SAML2. Для SAML2 есть два кодировщика: String и StringNameID.
ВНИМАНИЕ. По спецификации SAML в ответе должен быть один атрибут NameID (не ноль и не два и более), иначе ответ будет считаться ошибочным и принят клиентом не будет.
Настройте хотя бы один кодировщик для типа NameID, значение передаваемого в нем атрибута будет сопоставлено с внутренним атрибутом AD FS под названием Name (http://schemas.xmlsoap.org/ws/2005/05/identity/claims/name)). Правильным будет в NameID передавать атрибут sub из Blitz IDP, таким образом будет выполнено сопоставление уникальных идентификаторов в обеих системах. Количество атрибутов с кодировщиком String не ограничено .
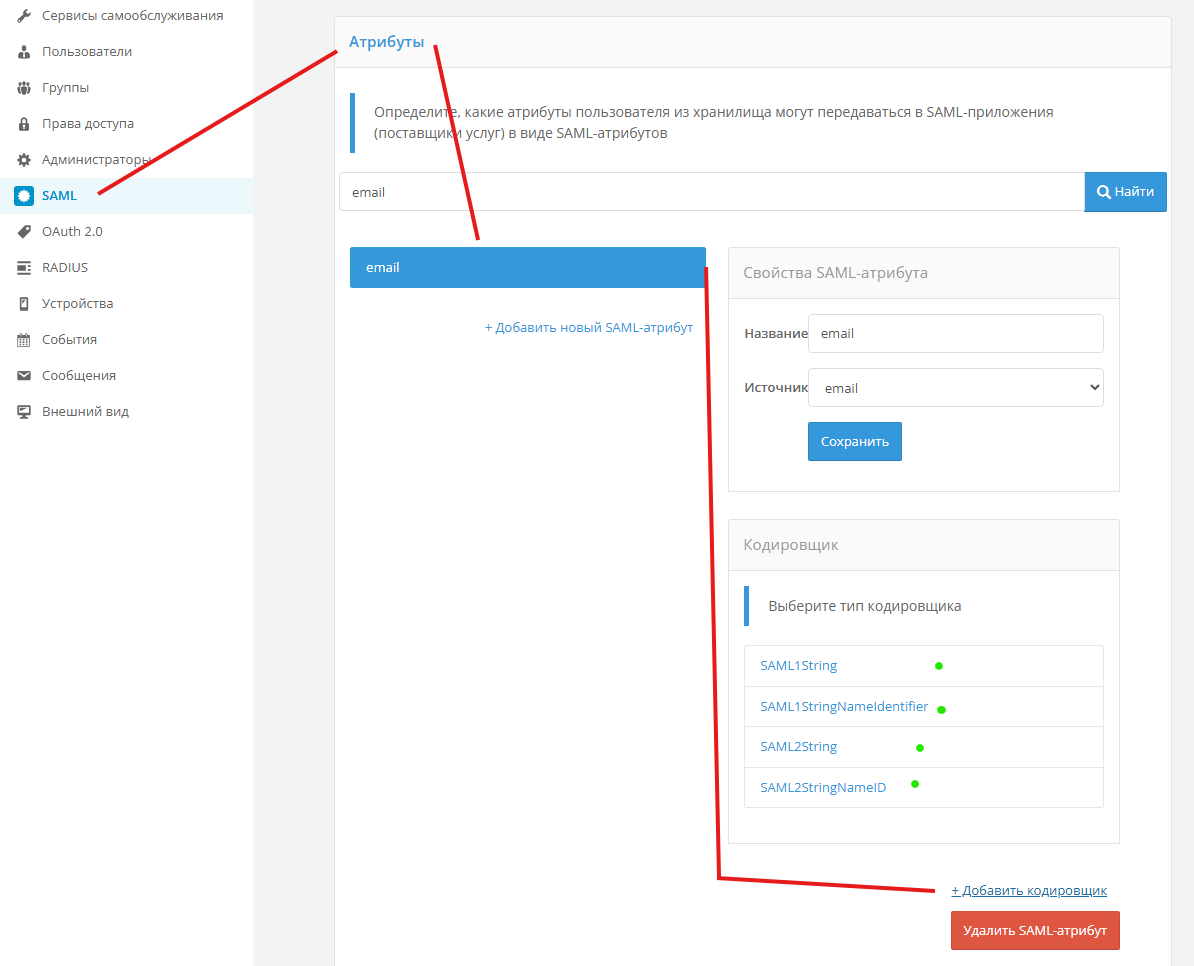
Тип кодировщика выбрали ранее, Название нужно выбрать из Приложения 1 - по нему AD FS определяет к какому внутреннему атрибуту AD FS относится входящий атрибут из SAML-Response, который формирует Blitz IDP. Формат имени обычно persistent, проверить можно в метаданных AD FS
В AD FS
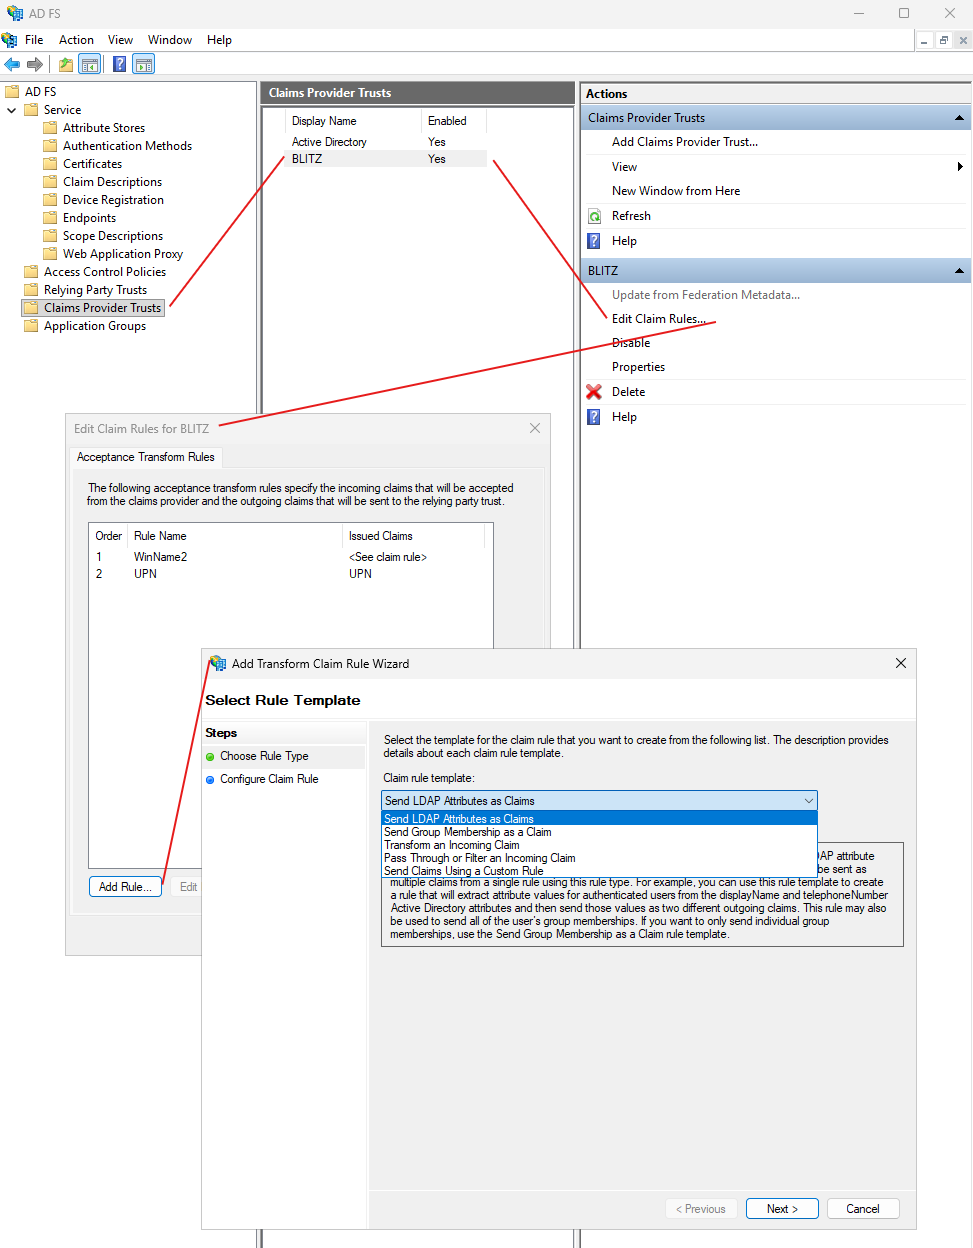
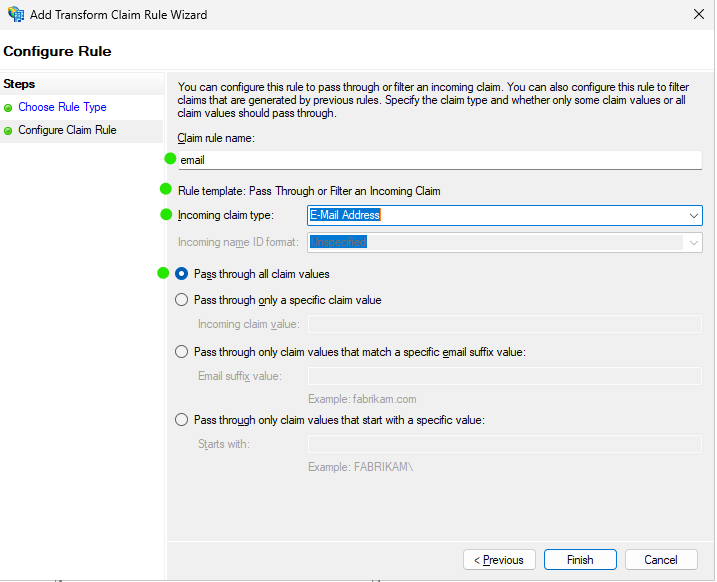
- Помимо известного для AD FS названия атрибута нужно настроить его приём в AD FS для возможности дальнейшей обработки\передачи. В Claim Provider Trusts выберите настроенный ранее провайдер Blitz IDP, справа нажмите "Редактировать правила обработки утверждений", добавьте новое правило из имеющихся шаблонов, а также введите дополнительную информацию, нужную для работы правила. Полное описание правил.
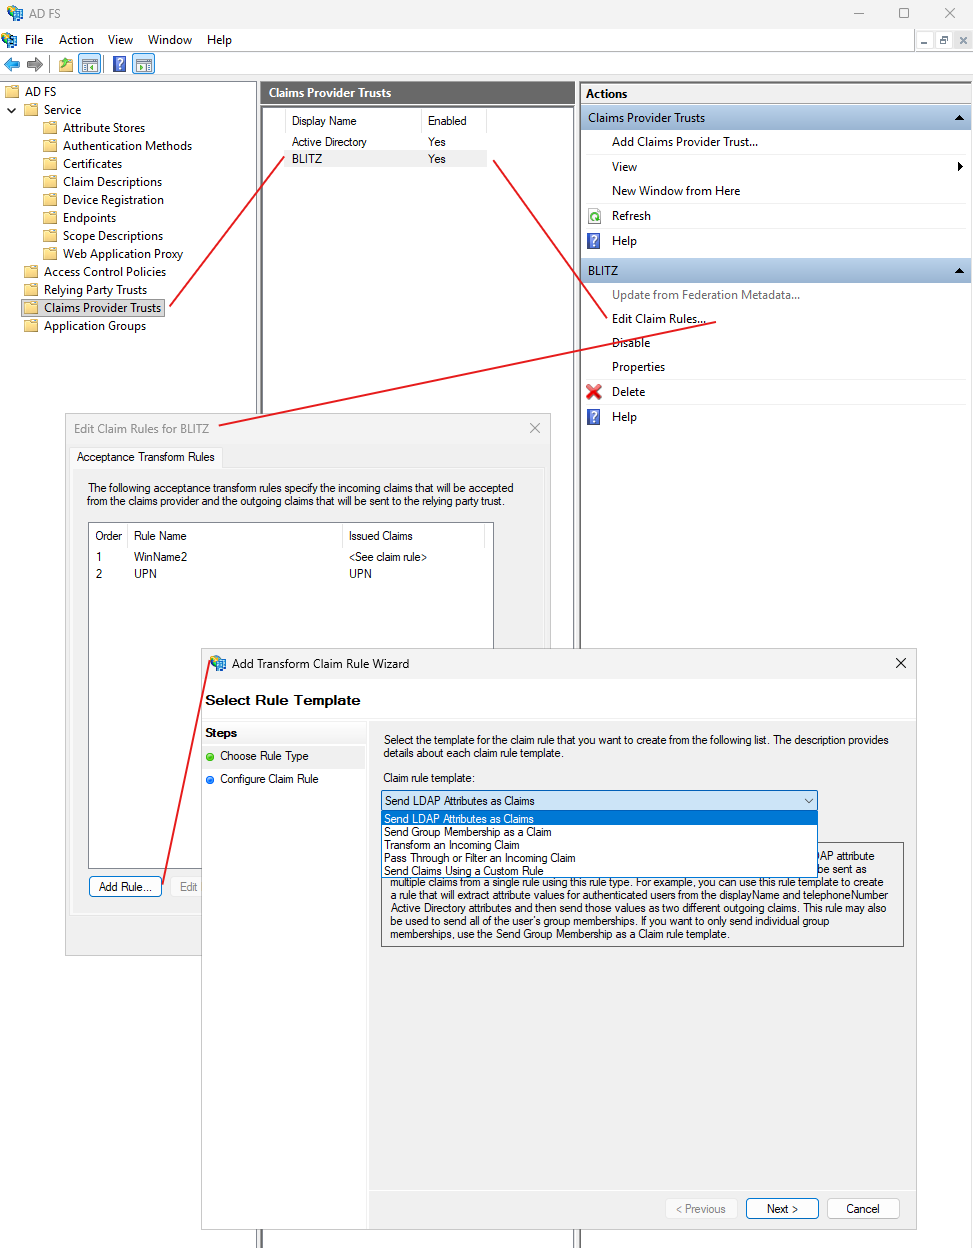
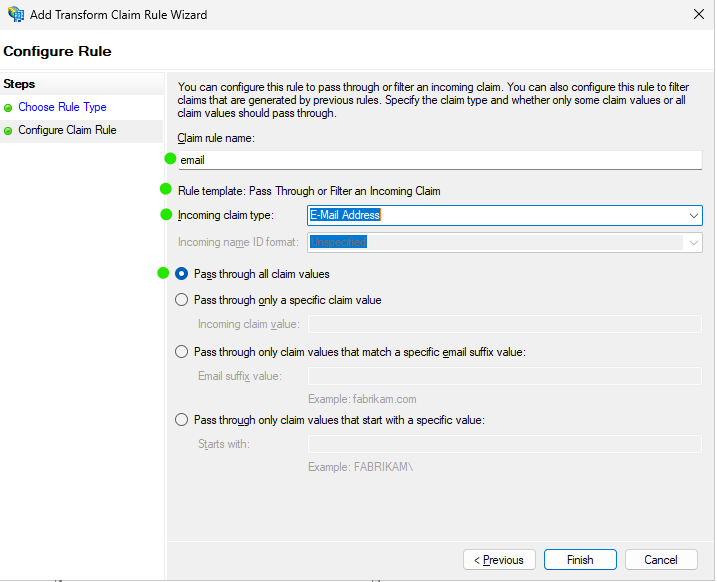
- Для простого приёма атрибута в AD FS без его изменения выберите правило "Проход через входящие утверждение или его фильтрация": Название - любое понятное, ниже - выбранный ранее шаблон, Тип входящего утверждения должен соответствовать "Имени в ADFS" из Приложения 1
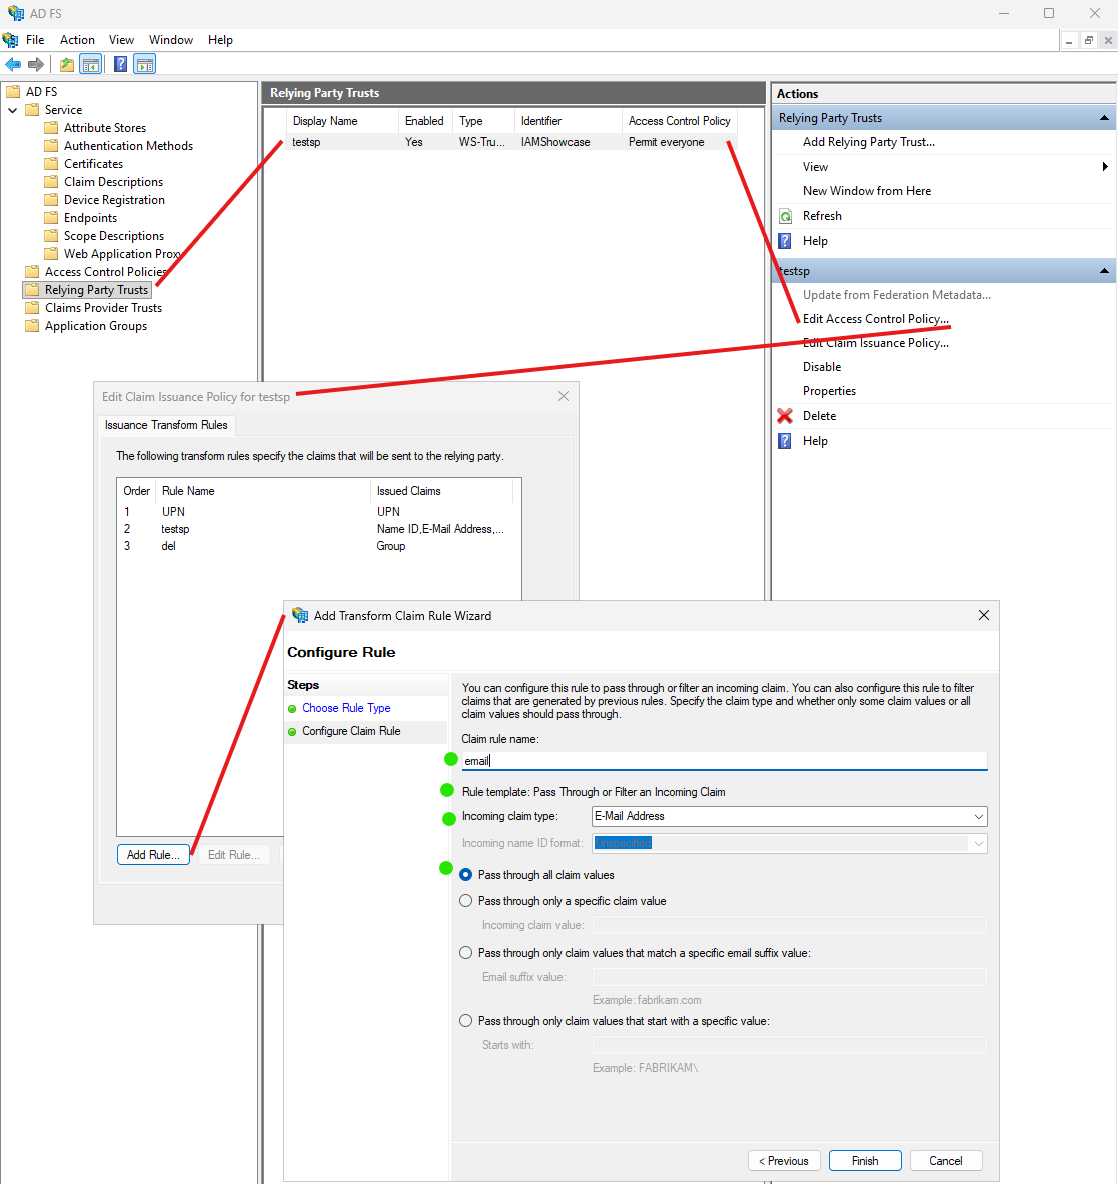
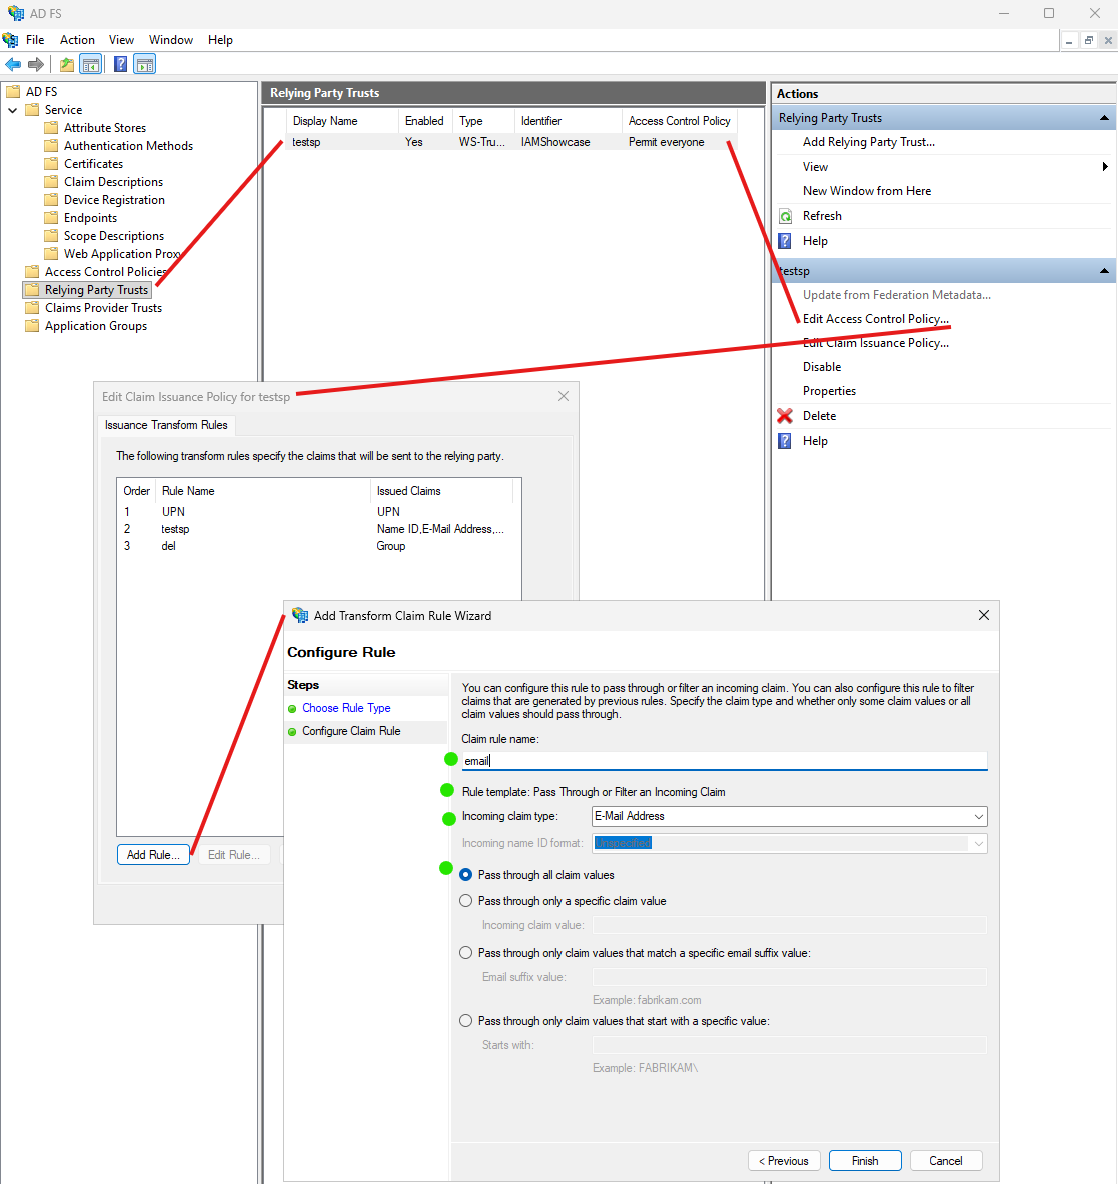
- Для простой передачи атрибута в клиентское приложение нужно добавить правило "Проход через входящие утверждение или его фильтрация" в политику выдачи утверждений в настройках приложения:
Настройка передачи данных из AD при аутентификации
через внешний провайдер
Для этого нужно в Blitz IDP настроить передачу атрибута с названием в кодировщике http://schemas.microsoft.com/ws/2008/06/identity/claims/windowsaccountname и значением NetBIOS-имя-домена\пользователь: CONTOSO\user. В AD атрибута с таким значением у пользователя нет, поэтому будем использовать вычисляемый атрибут в Blitz IDP. Создаём вычисляемый атрибут с правилом вычисления CONTOSO\\${sub}: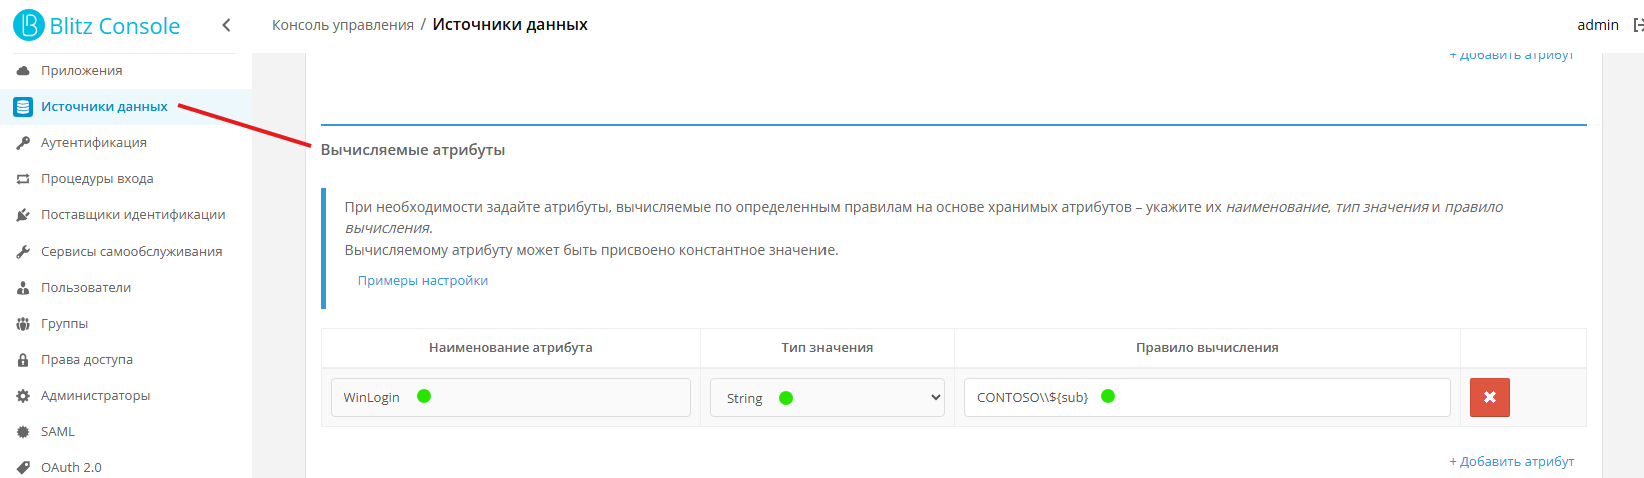
Настройте SAML-атрибут и Кодировщик для него: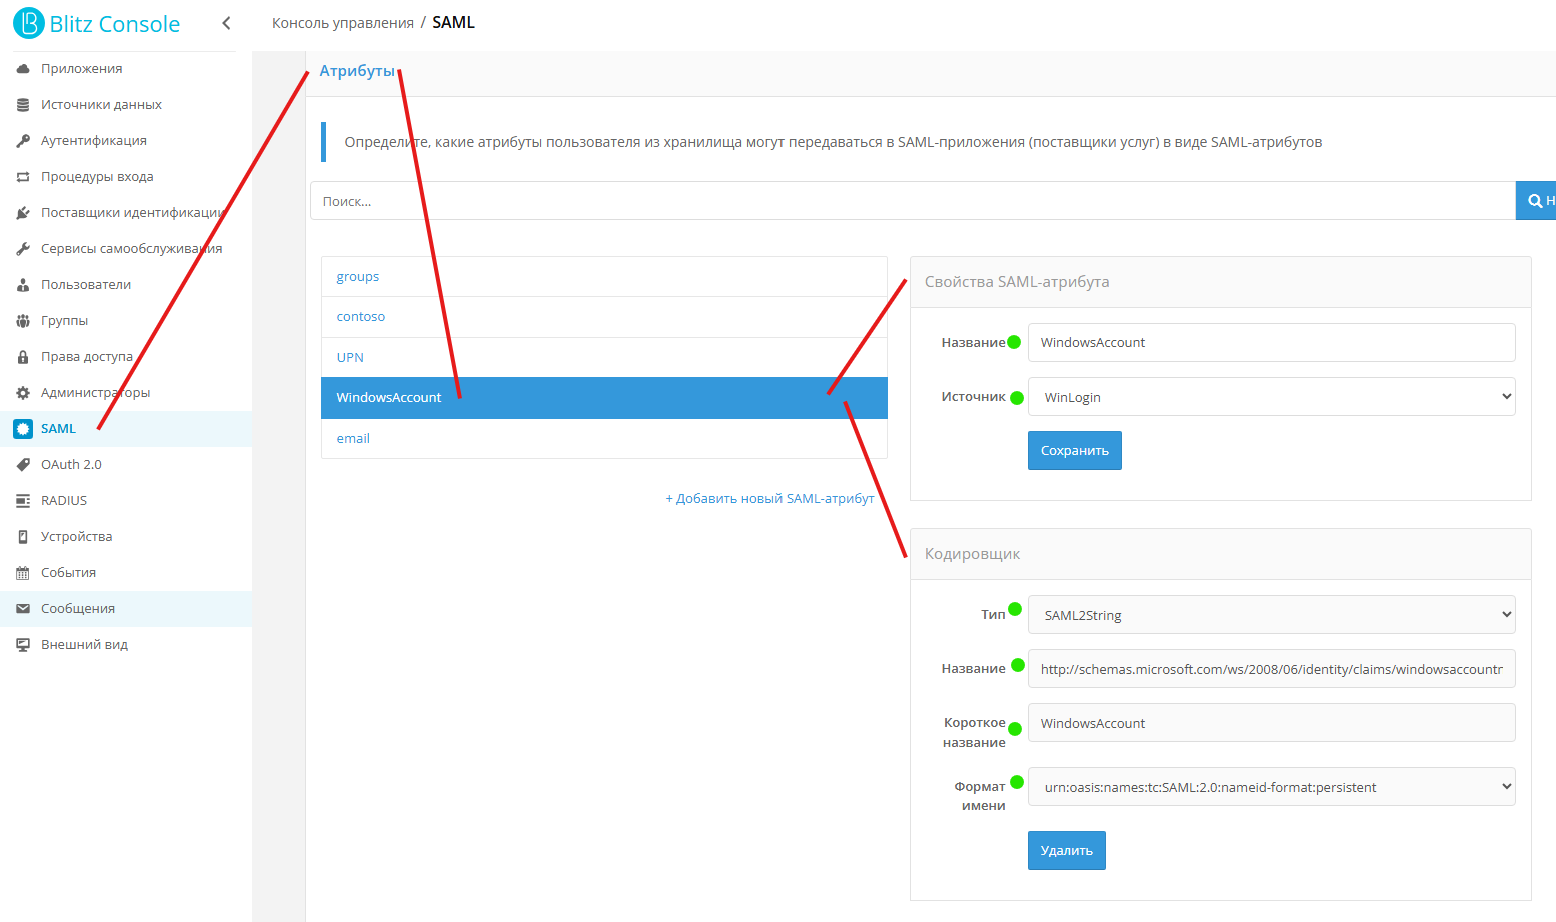
В приложении для подключения AD FS настройте передачу созданного атрибута: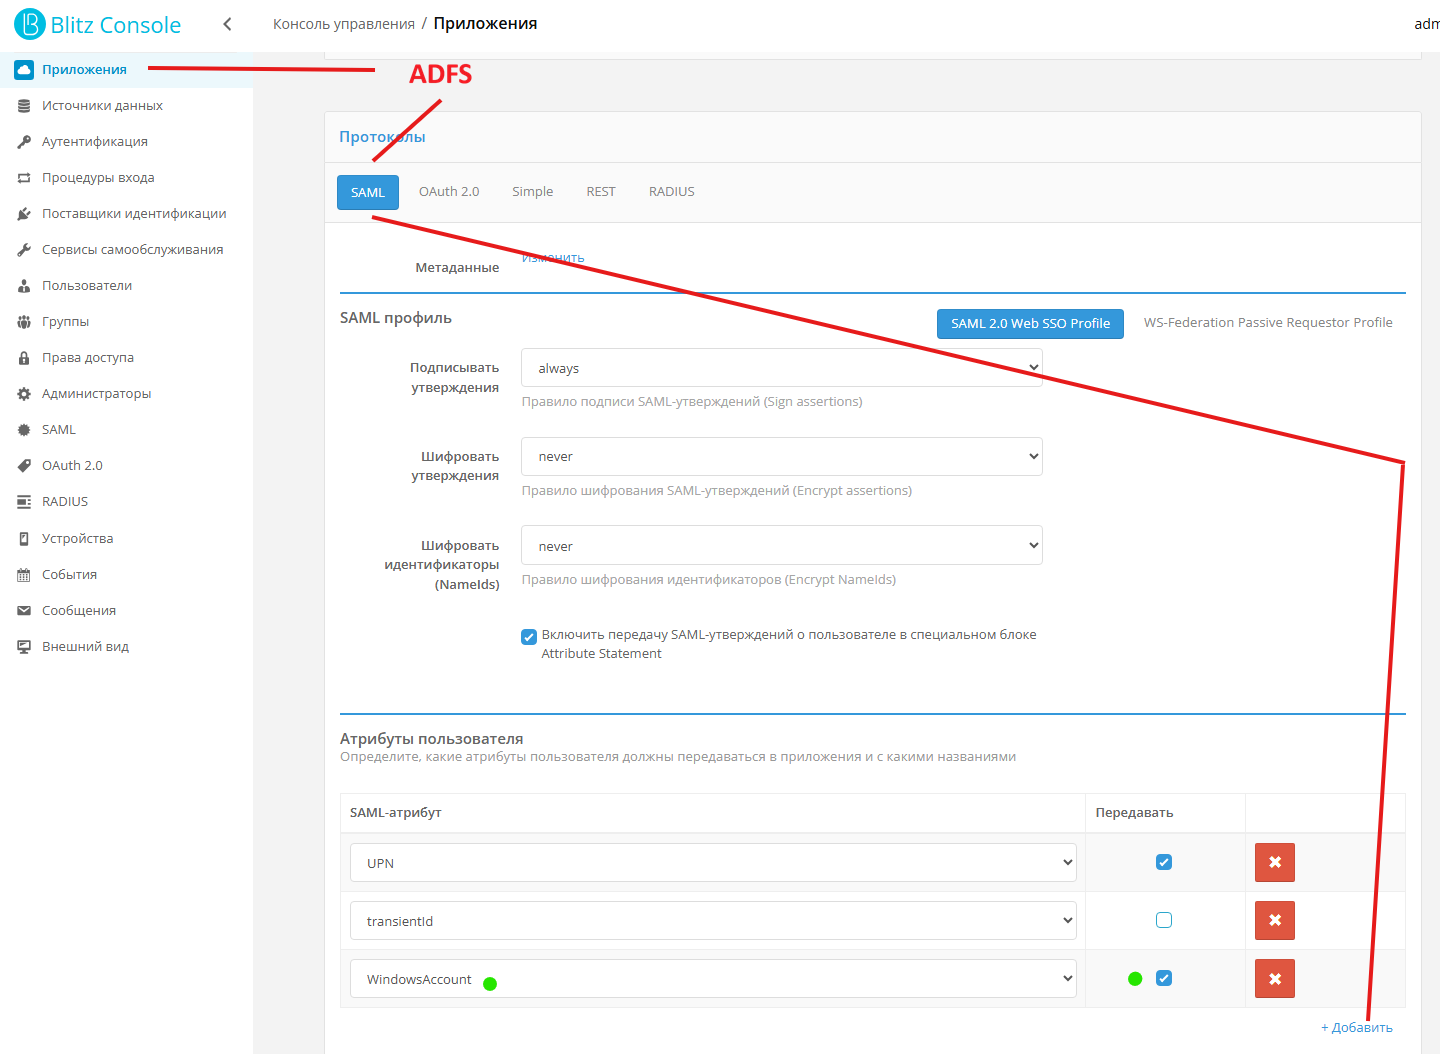
В AD FS для провайдера нужно создать кастомное правило обработки утверждений, которое меняет подпись для утверждения http://schemas.microsoft.com/ws/2008/06/identity/claims/windowsaccountname из внешнего провайдера на "AD AUTHORITY" - без такой подписи AD поиск пользователя отклонит: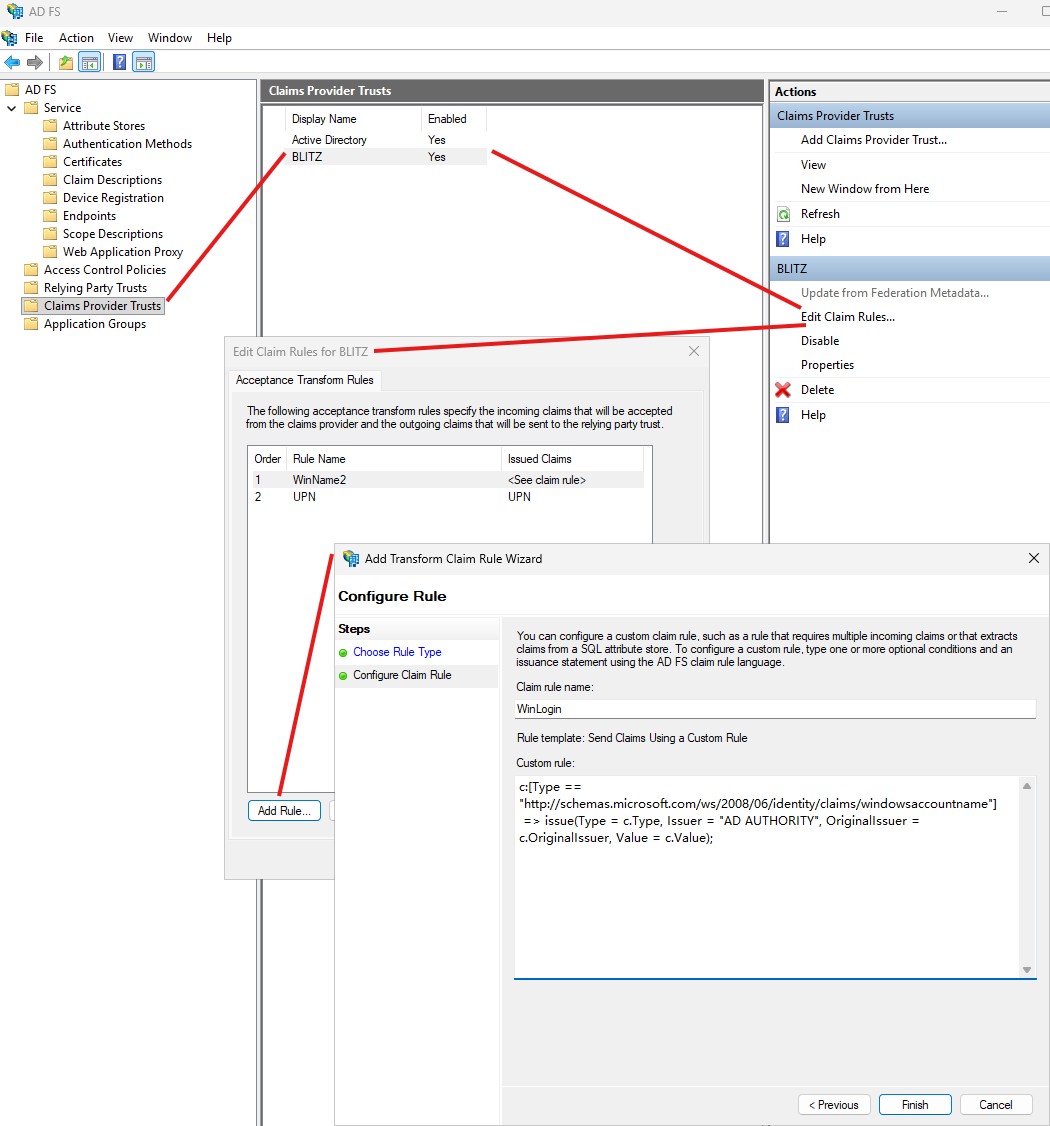
Правило:
c:[Type == "http://schemas.microsoft.com/ws/2008/06/identity/claims/windowsaccountname"]
=> issue(Type = c.Type, Issuer = "AD AUTHORITY", OriginalIssuer = c.OriginalIssuer, Value = c.Value);